English
 Español
 Português (Brasil)
 Français
 Deutsch
 Italiano
 Nederlands
 Polski
 Svenska
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Tiếng Việt
 Bahasa Indonesia
 繁體中文
 Čeština
 Dansk
 Norsk (bokmål)
 Suomi
 Ελληνικά
 Română
 Українська
 ไทย
 हिन्दी
 العربية
 עברית
Mi az a harmadik féltől származó süti?
A harmadik féltől származó süti egy kis adatdarab, amelyet nem az a domain tárol, amelyet a felhasználó éppen látogat, és amelyet a webhelyek közötti viselkedés követésére használnak.

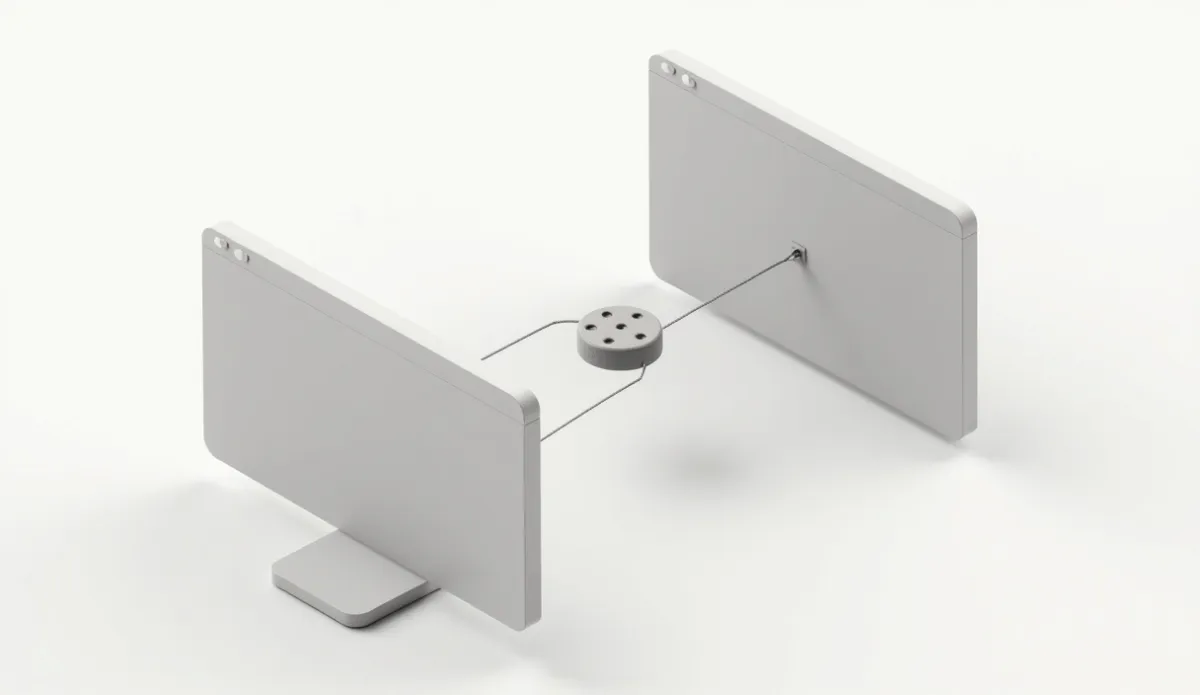
A harmadik féltől származó süti egy kis adatdarab, amelyet nem az a domain tárol, amelyet a felhasználó éppen látogat, és amelyet leggyakrabban egy ad-tech cég követő szkriptje helyez el, amely egy kiadó oldalába van ágyazva. Mivel ugyanaz az ad-tech domain beágyazható több ezer, egymással nem kapcsolatos webhelyre, a sütije lehetővé teszi, hogy a cég felismerje ugyanazt a böngészőt mindegyikükön – ez tette a harmadik féltől származó sütiket a webhelyek közötti reklámcélzás és a gyakoriságkorlátozás gerincévé az elmúlt két évtized nagy részében.
Első féltől és harmadik féltől származó sütik egyszerűen#
| Típus | Ki helyezi el | Tipikus felhasználás |
|---|---|---|
| Első féltől származó süti | A felhasználó által ténylegesen látogatott domain | Bejelentkezési munkamenetek, kosár tartalma, oldalpreferenciák |
| Harmadik féltől származó süti | Egy másik domain, szkript vagy pixel révén ágyazva be | Webhelyek közötti reklámcélzás, újracélzás, gyakoriságkorlátozás |
Az első fél adat közvetlenül a vállalat gyűjti saját felhasználóiról, és egyáltalán nem függ ettől a webhelyek közötti süti-mechanizmustól, pontosan ezért vált értékesebbé, ahogy a harmadik féltől származó sütiket korlátozzák.
Miért távolodtak el tőlük a böngészők#
A Safari és a Firefox évekkel ezelőtt alapértelmezetten blokkolta a harmadik féltől származó sütiket. A Chrome, amely a legnagyobb böngészőpiaci részesedéssel rendelkezik, több fázison keresztül korlátozta és elavulttá nyilvánította őket, mint részét egy szélesebb, böngészőszintű adatvédelmi kezdeményezésnek, amely új célzási és mérési API-k köré épül. Az a mögöttes aggodalom, amelyet a szabályozók és a böngészőgyártók felhoztak, ugyanaz volt, amely általában a Real-Time Bidding adatvédelmi szabályokat is formálta: a felhasználó böngészési viselkedését egymással nem kapcsolatos webhelyeken összefűzték egyértelmű beleegyezés nélkül. Ugyanez a kezdeményezés érinti az OpenRTB implementációkat is, mivel a licitkérések történelmileg süti-alapú azonosítókat tartalmaztak, amelyeket az új API-k éppen elkerülni próbálnak.
Mit jelent ez a natív és programmatic célzás számára#
A harmadik féltől származó sütiktől függő webhelyek közötti viselkedésalapú célzás és gyakoriságkorlátozás kevésbé megbízhatóan működik, ahogy a böngészők korlátozzák őket, ami az iparágat a kontextuális célzás felé tereli, ahol a hirdetéseket az oldal tartalmához igazítják, nem a felhasználó előzményeihez, valamint a hitelesített első fél azonosítók és a Privacy Sandbox védőernyője alatt javasolt kohorsz-alapú megközelítések felé. Egy elsősorban webhelyek közötti sütiadatokra épülő Data Management Platform is ugyanígy kellett alkalmazkodjon. A natív hirdetés már kevésbé volt függő a webhelyek közötti újracélzástól, mint a nyílt webes display, mivel a natív leltárt általában kontextuálisan vásárolják meg a kiadó saját tartalomfeedjén belül, nem pedig üldözik a weben keresztül, így a gyakorlati hatás a natív vásárlásra általában kisebb volt, mint az újracélzásra erősen támaszkodó display és közösségi média prospektálásra.
Mit csinálnak helyette a hirdetők#
- Első fél adatokat építenek közvetlenül e-mail gyűjtésen, bejelentkezett élményeken és lojalitási programokon keresztül.
- Többet támaszkodnak a kontextuális célzásra a prospektálásban, amely egyáltalán nem igényli a felhasználó webhelyek közötti követését.
- Együttműködnek a kiadók saját hitelesített azonosító megoldásaival, ahol elérhetők.
- Tesztelik a Privacy Sandbox API-kat, ahogy a Chrome bevezetése halad, és ellenőrzik a jelenlegi dokumentációt, mivel az idővonal és a mechanizmusok többször is változtak.
Ez a változás általában érinti a programmatic hirdetést, nem csak az újracélzást, mivel a header bidding aukciók és a real-time bidding is évekig ugyanarra a webhelyek közötti süti-infrastruktúrára támaszkodott.
Hogyan segít az OpenAdLibrary#
A kontextuális, feed-alapú natív elhelyezések soha nem voltak olyan függőek a harmadik féltől származó sütiktől, mint az újracélzásra erősen támaszkodó display kampányok, ami az egyik oka annak, hogy egyes hirdetők a natív felé helyeztek át költségvetést, ahogy a süti-alapú célzás máshol kevésbé megbízhatóvá válik. Az OpenAdLibrary natív hirdetés kém eszköze megmutathatja, hogyan futtatnak már kontextuális elsődlegességű natív kreatívokat a hirdetők az Ön vertikálisában.