English
 Español
 Português (Brasil)
 Français
 Deutsch
 Italiano
 Nederlands
 Polski
 Svenska
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Tiếng Việt
 Bahasa Indonesia
 繁體中文
 Čeština
 Dansk
 Suomi
 Ελληνικά
 Română
 Magyar
 Українська
 ไทย
 हिन्दी
 العربية
 עברית
Hvordan utgivere kan blokkere dårlige annonser (verktøy og nettverkskontroller)
Intet enkelt verktøy blokkerer alle dårlige annonser. Her er den lagdelte tilnærmingen utgivere faktisk bruker, fra nettverks blokkeringslister til manuell gjennomgang og proaktive annonsørsjekker.

Utgivere blokkerer dårlige annonser med en kombinasjon av nettverkskontroller (kategori- og annonsørblokkeringslister, minsteprisgulv), tredjeparts leverandører av annonsekvalitet, og manuelle stikkprøver av hva som faktisk gjengis på sidene deres, siden intet enkelt verktøy fanger alt på egen hånd. Nettverkene gir deg spakene; ingen andre kommer til å dra i dem for deg.
Hvorfor dette helt og holdent ligger på utgiveren, ikke nettverket#
Det er fristende å anta at håndheving av annonsekvalitet primært er nettverkets jobb, siden det er de som kjører auksjonen og tar en andel av inntektene. I praksis plasserer vilkårene for tjenesten til alle store native-nettverk ansvaret for det som til slutt vises på sidene dine på deg, utgiveren, ikke på dem. Nettverk kjører sin egen håndheving av retningslinjer og annonsørkontroll, men den kontrollen skjer ved onboarding og på utvalgt basis, ikke på hver eneste visning som gjengis på hvert utgivers nettsted. Gapet mellom "nettverket har en retningslinje mot dette" og "denne spesifikke annonsen serveres aldri faktisk noe sted" er hvor de fleste klager på dårlige annonser oppstår, og å lukke det gapet er helt og holdent utgiverens operative ansvar.
Begynn med hva "dårlige annonser" faktisk betyr#
"Dårlige annonser" dekker flere distinkte problemer som trenger forskjellige løsninger:
- Skadelig annonsering: annonser som omdirigerer til skadelig programvare, falske nettleseroppdateringspåminnelser, eller automatisk nedlasting av filer
- Klikktyveri og tvungne omdirigeringer: annonser som kaprer siden eller åpner uønskede pop-under-vinduer
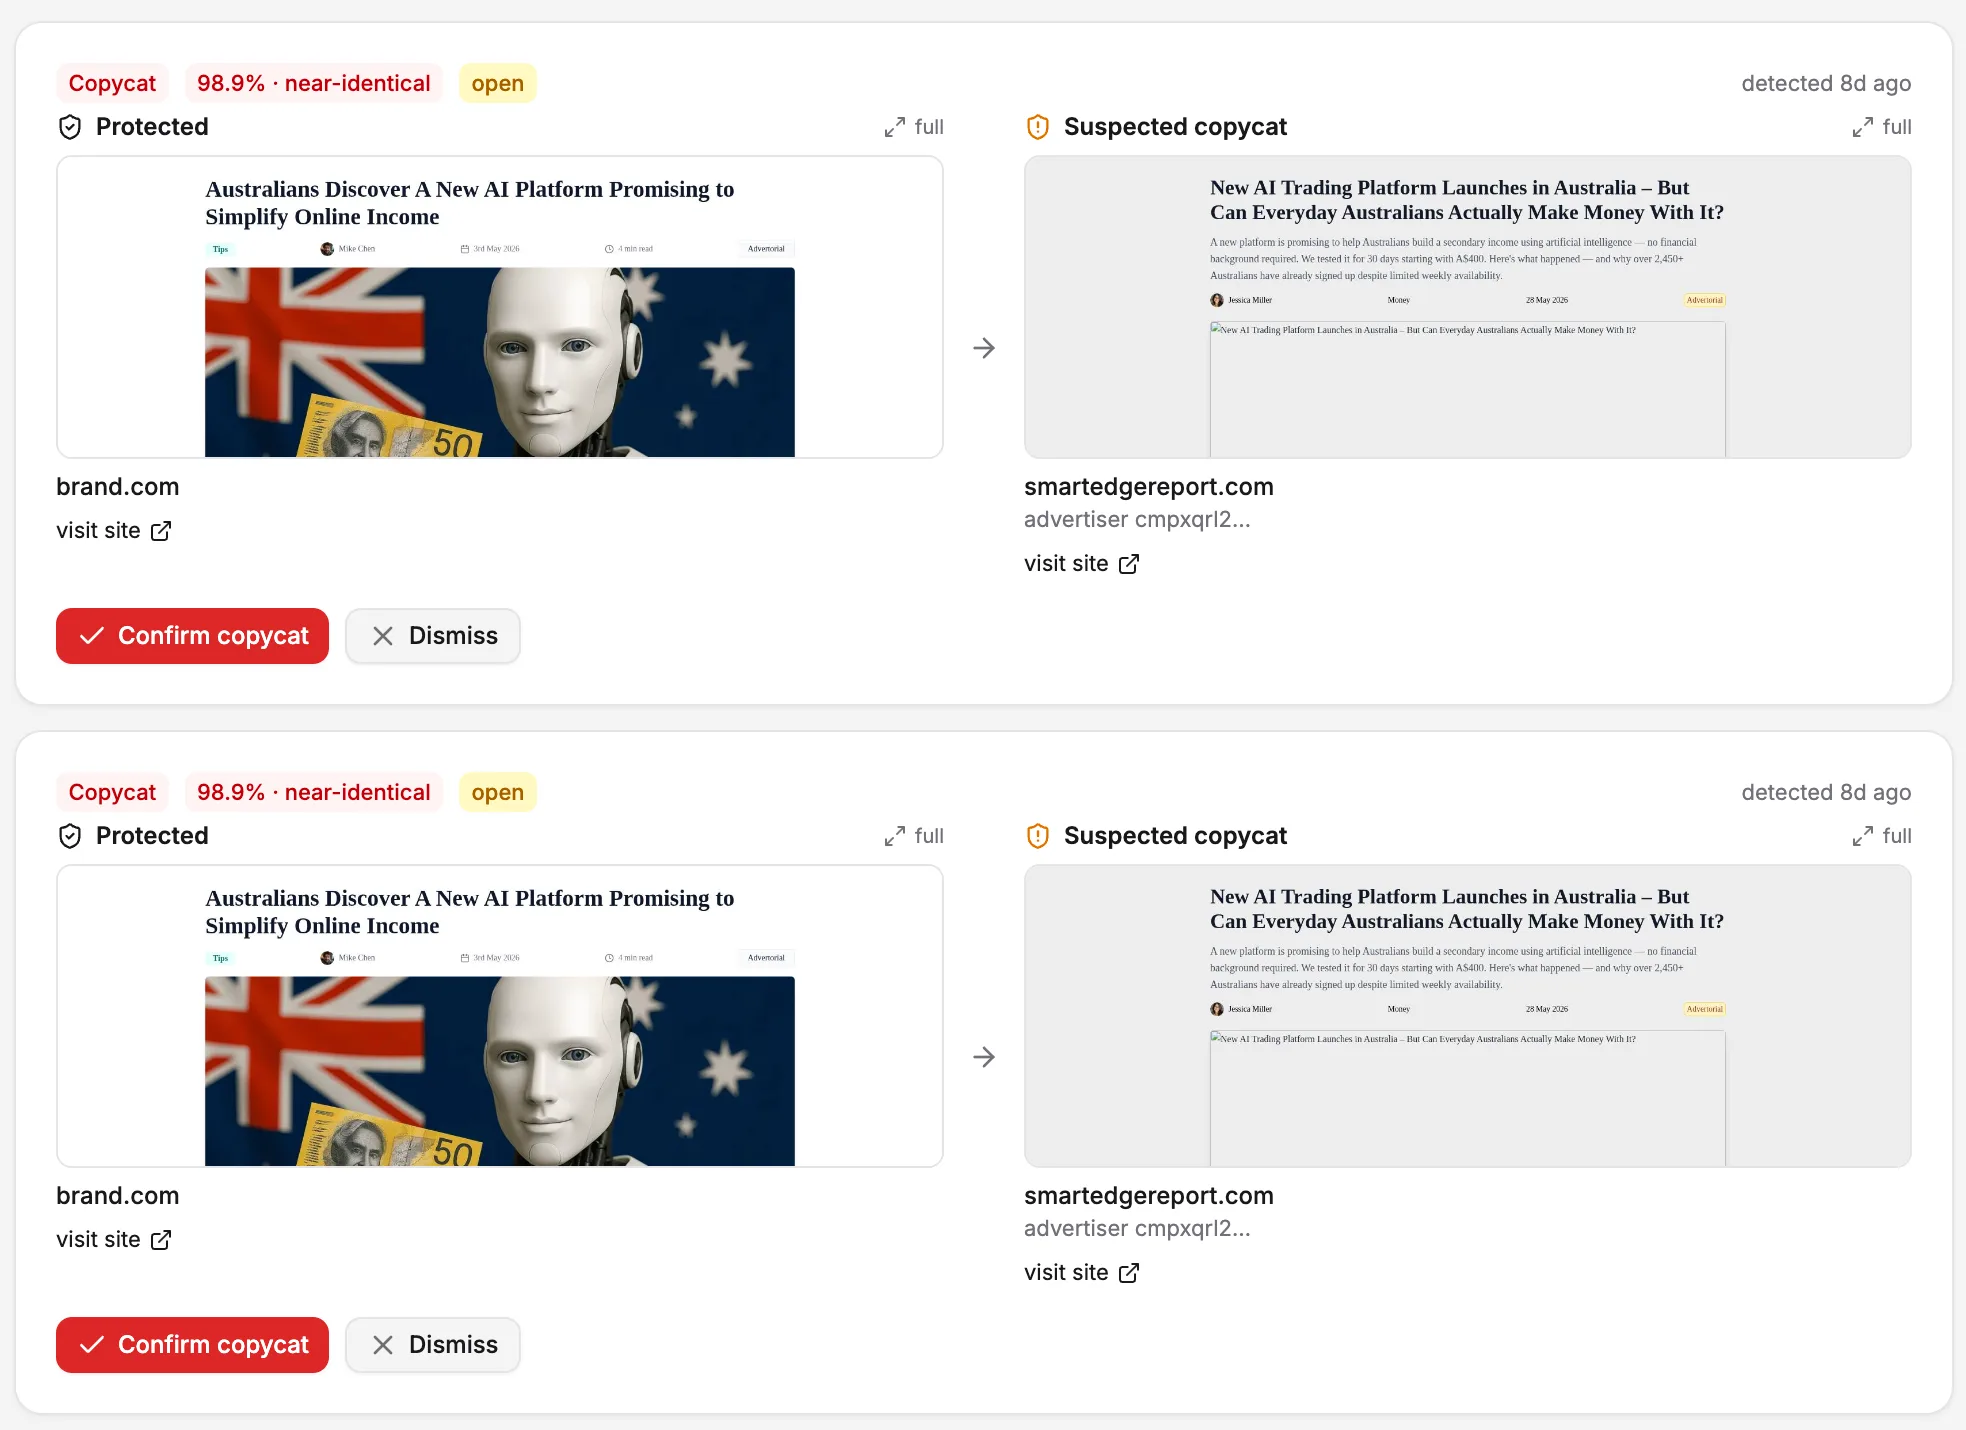
- Svindel- og kopierte tilbud: falske kjendisstøtteerklæringer, klonede merkesider, "statlige ytelses"-påstander uten substans; se vår fullstendige gjennomgang av kopierte landingssider
- Støtende eller lavsmak kreativt materiale: gore-relaterte miniatyrbilder, datingannonser på familieinnhold, aggressive vekttapspåstander
- Uopplyst sponset innhold: annonser formatert for å se ut som redaksjonelt innhold, som bryter med FTCs regler for opplysning
Et verktøy bygget for å fange skadelig annonsering (ondsinna kodekjøring) vil ikke fange en svindelaktig-men-teknisk-sikker landingsside. Du trenger overlappende forsvar, ikke ett filter.
Lag 1: nettverkskontroller#
Hvert større native-nettverk, Taboola, Outbrain, MGID, Revcontent, gir utgivere et dashboard med:
- Blokkering av kategori og vertikal, som lar deg ekskludere hele klasser av annonsører (dating, vekttap, "sjokkerende" underholdning)
- Blokkeringslister for annonsører og domener, slik at du permanent kan ekskludere et merke eller landingsdomene når du har flagget det
- Minimums CPC/CPM-gulv, som filtrerer bort det billigste bulketterspørselstieret, hvor den verste kreative kvaliteten har en tendens til å konsentrere seg
- Godkjenningsarbeidsflyter for nye annonsører i noen programmer, selv om dette er inkonsekvent på tvers av nettverk og sjelden fanger alt før det serveres
Disse kontrollene er reaktive som standard: du oppdager typisk en dårlig annonse, så blokkerer du den. Sett en gjentakende kalenderpåminnelse for å gjennomgå blokkeringslisten din i stedet for å vente på at en leserklage utløser første gjennomgang.
Lag 2: tredjeparts verktøy for annonsekvalitet og mot skadelig annonsering#
Dedikerte leverandører av annonsekvalitet skanner kreativt materiale og destinasjons-URL-er i sanntid for ondsinnet kode, tvungne omdirigeringer og kjente ondsinnede aktører, og blokkerer deretter visningen før den gjengis. Disse sitter sammen med annonsenettverket ditt i stedet for å erstatte det, typisk via en tag pakket inn rundt annonseenhetene dine. De er sterkest mot tekniske angrep (skadelig annonsering, klikktyveri) og svakere mot svindelaktige-men-teknisk-rene tilbud, siden et falskt vekttapstilbud uten ondsinnet kode ofte passerer en sikkerhetsskanning rent.
Lag 3: manuell gjennomgang av hva som faktisk er live#
Automatiserte verktøy går glipp av ting, spesielt annonsesvindel designet spesielt for å unngå dem: skjulte landingssider som viser en ren versjon til skannere og botter, og en annen versjon til virkelige besøkende. Den eneste pålitelige sjekken mot skjuling er et menneske som periodisk går inn på ditt eget nettsted fra en ren, uautentisertøkt og ser på hva som faktisk gjengis, helst fra noen få forskjellige geografier og enheter siden servering ofte varierer med begge deler.
Dette er kjedelig, som er nøyaktig grunnen til at det hoppes over til en leserklage tvinger frem saken. Å bygge det inn i en månedlig rutine, selv 15 minutter, fanger problemer før de forsterkes til et mønster av klager.
Lag 4: kjenn annonsøren din før annonsen noensinne serveres#
En strukturell svakhet ved den reaktive blokkeringslistetilnærmingen er at du alltid er ett skritt bak: den dårlige annonsen må serveres minst én gang, på nettstedet ditt, foran leserne dine, før du kan blokkere den. En mer proaktiv tilnærming er å sjekke hvem som faktisk annonserer på et nettverk før du registrerer deg, eller å ta stikkprøver på en kategori du er bekymret for.
OpenAdLibrarys annonseetterretningsplattform indekserer over 725 000 live native-kreativer på tvers av dusinvis av nettverk inkludert Taboola, Outbrain, MGID og Revcontent, søkbart etter annonsør, vertikal og nettverk. Før du slår på en ny widget, eller utvider til en vertikal du er usikker på, kan du søke etter hva som faktisk er live i den kategorien akkurat nå i stedet for å stole på nettverkets salgsargument om "premiumetterspørsel." Det hjelper også etterpå: hvis en svindelannonse smyger gjennom, kan du slå opp annonsørens andre live kreativer for å se om det er en engangsting eller et mønster verdt en permanent blokkering.
Hva du skal gjøre når du finner en svindelannonse#
Dokumenter den før du fjerner den: ta skjermbilde av det kreative materialet, noter landingsside-URL-en og nettverket som serverte den, og registrer datoen og omtrentlig tid. Deretter:
- Blokker annonsøren og domenet i nettverksdashboardet ditt umiddelbart
- Rapporter den direkte til nettverket, de fleste har en dedikert flyt for rapportering av misbruk eller brudd på retningslinjer
- Hvis det involverer svindel, etterligning eller et svindeltilbud, vurder også å rapportere det til FTC, som bygger opp den offentlige journalen selv om det ikke får din spesifikke forekomst trukket umiddelbart
- Sjekk om den samme annonsøren eller en nær variant kjører på andre nettverk du bruker; svindeloperatører kjører ofte det samme tilbudet på tvers av flere native-nettverk samtidig
Vår veiledning om hvordan rapportere en svindelannonse dekker dokumentasjons- og rapporteringsarbeidsflyten trinn for trinn.
Vanlige feil utgivere gjør#
Noen få mønstre dukker opp gjentatte ganger når en utgivers oppsett for annonsekvalitet svikter:
- Setter blokkeringslister én gang ved lansering og går aldri tilbake til dem. Nye annonsører og tilbud kommer konstant inn i et nettverks etterspørselspool; en blokkeringsliste fra et år siden går glipp av alt siden.
- Stoler helt på nettverkets egen godkjenningsprosess. Nettverk gjennomgår nye annonsører ved onboarding, men løpende kreativt materiale servert mot en allerede godkjent annonsørkonto får langt mindre gransking, som er nøyaktig hvor drift skjer.
- Gjennomgår kun fra én geografi og enhet. Serveringsbeslutninger varierer ofte etter plassering og enhetstype; en stasjonær sjekk fra ditt eget kontornettverk kan se helt annerledes ut fra det en mobilbesøkende i et annet land faktisk ser.
- Behandler en enkelt leverandør av annonsekvalitet som tilstrekkelig. Sikkerhetsfokuserte leverandører fanger ondsinnet kode godt og svindelaktig tilbudsinnhold dårlig; du trenger både et teknisk filter og et menneskelig øye på faktisk kreativt materiale.
- Dokumenterer ikke hendelser. Uten en registrering av hva du har blokkert og hvorfor, kan du ikke oppdage et mønster (den samme annonsøren som roterer gjennom litt forskjellige domener, for eksempel) og du kan ikke enkelt orientere et nytt teammedlem om hva de skal se etter.
Setter opp en gjentakende gjennomgangsrutine#
Utgiverne med færrest klager har en tendens til å kjøre noe nær denne rytmen, justert til størrelsen og tilgjengelig tid:
- Ukentlig: en rask skanning av alle leserrapporterte problemer (kommentarer, sosiale omtaler, støtte-e-poster) og umiddelbar blokkering av alt som bekreftes
- Månedlig: en manuell gjennomgang av ditt eget nettsted fra en renøkt, sjekker noen forskjellige sider, geografier hvis du kan simulere dem, og enheter, spesielt ser på hva som gjengis i annonseenhetene dine
- Kvartalsvis: en full gjennomgang av blokkeringslisten og kategoriinnstillingene dine mot din nåværende trafikkmiks og eventuelle nye vertikaler innholdet ditt har utvidet til
- Løpende: en vanemessig vane med å ta skjermbilder og loggføre alt du blokkerer, slik at mønstre blir synlige over tid i stedet for å forbli anekdotiske
Dette trenger ikke å være omfattende. Et delt regneark med dato, annonsør, nettverk og grunn er nok til å gjøre "vi tror dette skjer ofte" om til et faktisk mønster du kan handle på.
Den realistiske terskelen#
Ingen kombinasjon av kontroller får deg til null dårlige annonser; etterspørselspoolen i native-lager med tung ytelsesmarkedsføring inkluderer alltid noen annonsører som presser grensen. Det realistiske målet er å minimere frekvens og alvorlighet: fange de verste lovbryterne raskt, gjennomgå proaktivt i stedet for kun reaktivt, og behandle blokkeringslisten din som et levende dokument i stedet for en engangsoppgave. Utgivere som behandler annonsekvalitet som et løpende operativt ansvar, ikke en innstillingsbryter de konfigurerer én gang, ser betydelig færre leserklager over tid.