English
 Español
 Português (Brasil)
 Deutsch
 Italiano
 Nederlands
 Polski
 Svenska
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Tiếng Việt
 Bahasa Indonesia
 繁體中文
 Čeština
 Dansk
 Norsk (bokmål)
 Suomi
 Ελληνικά
 Română
 Magyar
 Українська
 ไทย
 हिन्दी
 العربية
 עברית
Comment les éditeurs peuvent bloquer les mauvaises publicités (outils et contrôles réseau)
Aucun outil unique ne bloque toutes les mauvaises publicités. Voici l'approche en couches réellement utilisée par les éditeurs, des listes de blocage réseau à la revue manuelle en passant par les contrôles proactifs des annonceurs.

Les éditeurs bloquent les mauvaises publicités grâce à une combinaison de contrôles côté réseau (listes de blocage par catégorie et annonceur, seuils de dépenses), de fournisseurs tiers de qualité publicitaire, et de contrôles ponctuels manuels de ce qui s’affiche réellement sur leurs pages, car aucun outil unique ne capture tout à lui seul. Les réseaux vous donnent les leviers ; personne d’autre ne les actionnera pour vous.
Pourquoi cela incombe entièrement à l'éditeur, et non au réseau#
Il est tentant de supposer que l'application de la qualité publicitaire relève principalement du réseau, puisqu'ils gèrent l'enchère et prélèvent une part des revenus. En pratique, les conditions d’utilisation de chaque grand réseau natif placent la responsabilité du contenu affiché sur vos pages sur vous, l'éditeur, et non sur eux. Les réseaux appliquent leurs propres politiques et vérifient les annonceurs, mais cette vérification se fait lors de l’onboarding et de façon échantillonnée, pas à chaque impression. L’écart entre « le réseau a une politique contre cela » et « cette publicité spécifique ne s’est jamais réellement affichée » est la source de la plupart des plaintes, et combler cet écart relève exclusivement de la responsabilité opérationnelle de l’éditeur.
Commencer par définir ce que sont les « mauvaises publicités »#
« Mauvaises publicités » recouvre plusieurs problèmes distincts nécessitant des correctifs différents :
- Malvertising : publicités qui redirigent vers des logiciels malveillants, de fausses invites de mise à jour du navigateur ou des téléchargements automatiques
- Clickjacking et redirections forcées : publicités qui détournent la page ou ouvrent des pop‑unders indésirables
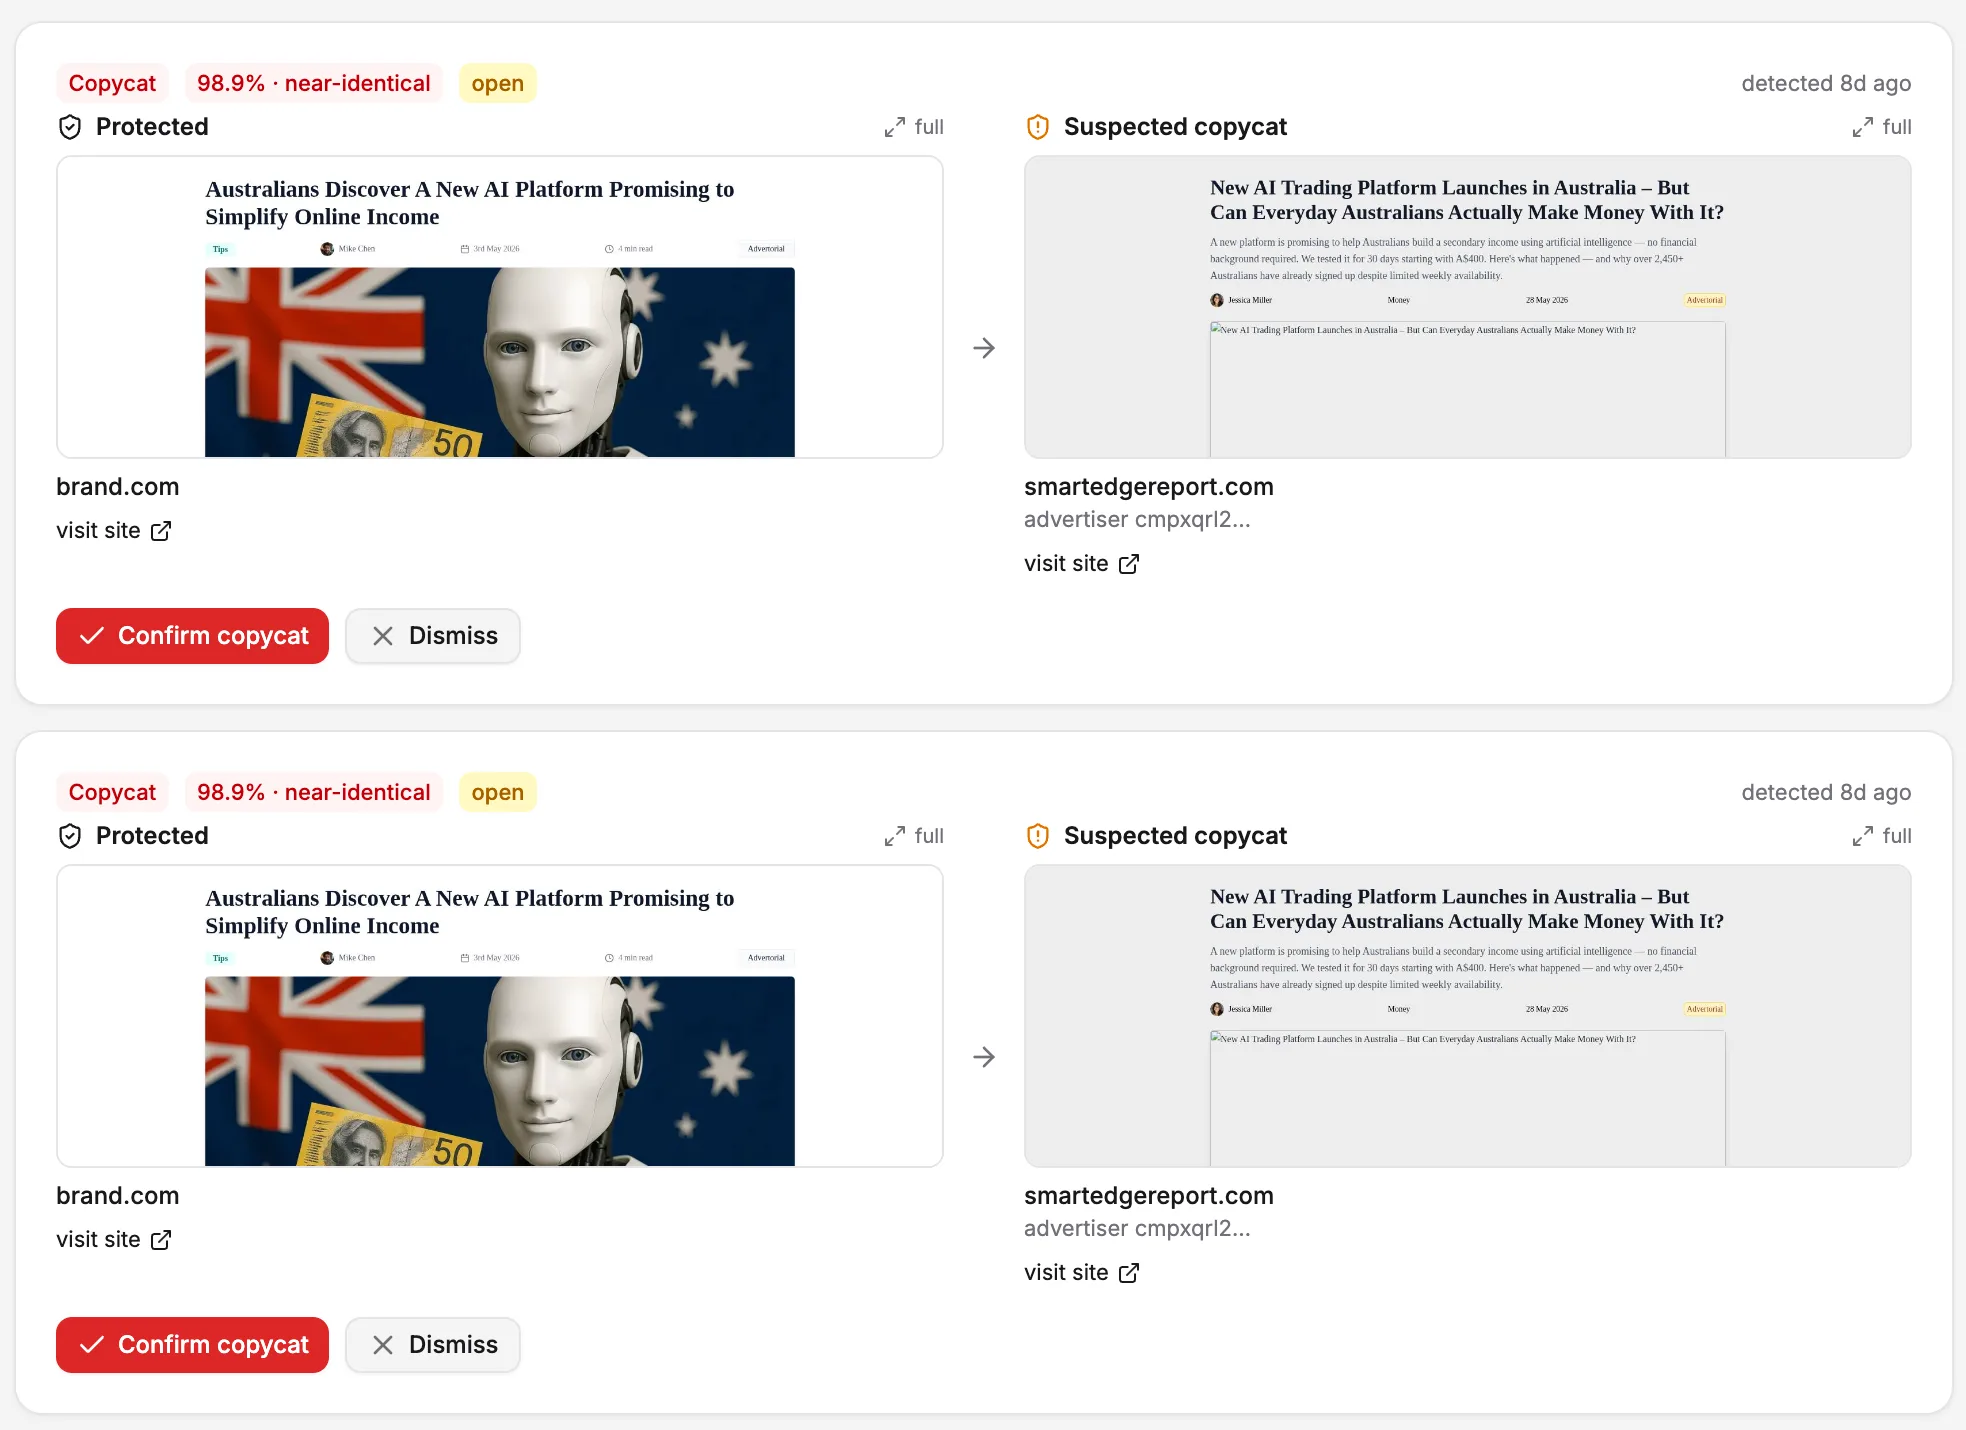
- Offres frauduleuses et imitatives : faux témoignages de célébrités, pages de marque clonées, allégations de « prestations gouvernementales » sans fondement ; voir notre guide complet sur les copycat landing pages
- Créatifs offensants ou de mauvais goût : miniatures gore, publicités de rencontres sur du contenu familial, promesses de perte de poids agressives
- Contenu sponsorisé non déclaré : publicités formatées comme du contenu éditorial, qui tombent sous les règles de divulgation de la FTC
Un outil conçu pour détecter le malvertising (exécution de code malveillant) ne repérera pas une page d’atterrissage frauduleuse mais techniquement sûre. Il faut des défenses qui se chevauchent, pas un seul filtre.
Couche 1 : contrôles côté réseau#
Chaque grand réseau natif, Taboola, Outbrain, MGID, Revcontent, offre aux éditeurs un tableau de bord contenant :
- Blocage par catégorie et secteur, vous permettant d’exclure des classes entières d’annonceurs (rencontres, perte de poids, divertissement « choquant »)
- Listes de blocage d’annonceurs et de domaines, afin d’exclure définitivement une marque ou un domaine de destination une fois signalé
- Plafonds minimums CPC/CPM, qui filtrent le niveau de demande le moins cher, où la qualité créative la plus mauvaise a tendance à se concentrer
- Flux d’approbation pour les nouveaux annonceurs dans certains programmes, bien que cela varie d’un réseau à l’autre et ne capture que rarement tout avant la diffusion
Ces contrôles sont réactifs par défaut : vous découvrez généralement une mauvaise publicité, puis vous la bloquez. Programmez un rappel récurrent pour examiner votre liste de blocage plutôt que d’attendre une plainte de lecteur pour déclencher la première action.
Couche 2 : outils tiers de qualité publicitaire et anti‑malvertising#
Les fournisseurs spécialisés scannent les créatifs et les URL de destination en temps réel à la recherche de code malveillant, de redirections forcées et d’acteurs connus, puis bloquent l’impression avant qu’elle ne s’affiche. Ils s’intègrent à votre réseau publicitaire plutôt que de le remplacer, généralement via une balise entourant vos unités publicitaires. Ils sont les plus efficaces contre les attaques techniques (malvertising, clickjacking) et moins contre les offres frauduleuses mais techniquement propres, car une fausse promesse de perte de poids sans code malveillant passe souvent un scan de sécurité.
Couche 3 : revue manuelle du contenu réellement diffusé#
Les outils automatisés manquent des éléments, notamment les ad fraud conçus spécifiquement pour les contourner : pages d’atterrissage masquées qui affichent une version propre aux scanners et une version différente aux visiteurs réels. Le seul moyen fiable de détecter le cloaking est qu’un humain parcoure périodiquement votre site depuis une session propre et non authentifiée, en vérifiant ce qui s’affiche réellement, idéalement depuis plusieurs zones géographiques et appareils, car le rendu varie souvent selon ces paramètres.
Cette tâche est fastidieuse, ce qui explique qu’elle soit souvent négligée jusqu’à ce qu’une plainte de lecteur force la main. L’intégrer à une routine mensuelle, même 15 minutes, permet de détecter les problèmes avant qu’ils ne se transforment en un schéma de plaintes.
Couche 4 : connaître votre annonceur avant que la publicité ne s’affiche#
Une faiblesse structurelle de l’approche réactive de la liste de blocage est que vous êtes toujours un pas en retard : la mauvaise publicité doit s’afficher au moins une fois sur votre site, devant vos lecteurs, avant que vous puissiez la bloquer. Une approche plus proactive consiste à vérifier qui diffuse réellement sur un réseau avant de s’inscrire, ou à contrôler ponctuellement une catégorie qui vous préoccupe.
OpenAdLibrary's ad intelligence platform indexe plus de 725 000 créatifs natifs actifs sur des dizaines de réseaux dont Taboola, Outbrain, MGID et Revcontent, recherchables par annonceur, secteur et réseau. Avant d’activer un nouveau widget ou d’élargir votre présence à un secteur incertain, vous pouvez rechercher ce qui est réellement en ligne dans cette catégorie, plutôt que de vous fier au discours commercial du réseau sur la « demande premium ». Cela aide également après coup : si une publicité frauduleuse passe, vous pouvez consulter les autres créatifs actifs de l’annonceur pour déterminer s’il s’agit d’un cas isolé ou d’un schéma justifiant un blocage permanent.
Que faire lorsqu’on découvre une publicité frauduleuse#
Documentez‑la avant de la retirer : capture d’écran du créatif, notez l’URL de la page de destination et le réseau qui l’a diffusée, ainsi que la date et l’heure approximatives. Puis :
- Bloquez immédiatement l’annonceur et le domaine depuis le tableau de bord du réseau
- Signalez‑le directement au réseau ; la plupart disposent d’un flux dédié aux abus ou aux violations de politique
- Si cela implique fraude, usurpation ou offre frauduleuse, envisagez de le signaler à la FTC également, ce qui crée un registre public même si votre cas précis n’est pas retiré instantanément
- Vérifiez si le même annonceur ou une variante proche diffuse sur d’autres réseaux que vous utilisez ; les opérateurs frauduleux diffusent souvent la même offre sur plusieurs réseaux natifs simultanément
Notre guide sur how to report a scam ad détaille la documentation et le processus de signalement étape par étape.
Erreurs courantes des éditeurs#
Quelques schémas reviennent régulièrement lorsque la configuration de qualité publicitaire d’un éditeur échoue :
- Configurer les listes de blocage une fois au lancement et ne jamais les revisiter. De nouveaux annonceurs et offres intègrent constamment le pool de demande d’un réseau ; une liste de blocage datant d’un an rate tout ce qui a émergé depuis.
- S’appuyer entièrement sur le processus d’approbation du réseau. Les réseaux examinent les nouveaux annonceurs lors de l’onboarding, mais le créatif diffusé par un compte déjà approuvé fait l’objet de beaucoup moins de contrôle, exactement là où la dérive se produit.
- Ne réviser que depuis une seule zone géographique et un seul appareil. Les décisions de diffusion varient souvent selon le lieu et le type d’appareil ; un contrôle depuis votre bureau peut différer totalement de ce qu’un visiteur mobile à l’étranger voit.
- Considérer un seul fournisseur de qualité publicitaire comme suffisant. Les fournisseurs axés sécurité détectent bien le code malveillant mais peinent avec le contenu frauduleux ; il faut à la fois un filtre technique et un œil humain sur le créatif réel.
- Ne pas documenter les incidents. Sans trace de ce qui a été bloqué et pourquoi, il est impossible d’identifier un schéma (le même annonceur changeant légèrement de domaine, par exemple) et de briefer rapidement un nouveau membre d’équipe sur ce qu’il faut surveiller.
Mettre en place une routine de revue récurrente#
Les éditeurs qui enregistrent le moins de plaintes adoptent généralement ce rythme, adapté à leur taille et à leur disponibilité :
- Hebdomadaire : un rapide scan des problèmes signalés par les lecteurs (commentaires, mentions sur les réseaux sociaux, e‑mails de support) et blocage immédiat de tout ce qui est confirmé
- Mensuel : navigation manuelle de votre site depuis une session propre, en vérifiant plusieurs pages, zones géographiques si vous pouvez les simuler, et appareils, en portant une attention particulière à ce qui s’affiche dans vos unités publicitaires
- Trimestriel : revue complète de votre liste de blocage et des paramètres de catégorie par rapport à votre mix de trafic actuel et aux nouveaux secteurs que votre contenu a développés
- Continu : habitude permanente de capturer des captures d’écran et de consigner chaque blocage, afin que les tendances deviennent visibles avec le temps plutôt que de rester anecdotiques
Cette mise en place n’a pas besoin d’être compliquée. Un tableau partagé avec la date, l’annonceur, le réseau et la raison suffit à transformer « nous pensons que cela arrive souvent » en un véritable schéma exploitable.
Le niveau réaliste#
Aucune combinaison de contrôles ne vous amènera à zéro mauvaise publicité ; le pool de demande dans l’inventaire natif fortement axé sur le marketing de performance comprend toujours quelques annonceurs qui repoussent les limites. L’objectif réaliste est de réduire la fréquence et la gravité : identifier rapidement les pires contrevenants, procéder à des revues proactives plutôt que réactives, et traiter votre liste de blocage comme un document vivant plutôt qu’une tâche ponctuelle. Les éditeurs qui considèrent la qualité publicitaire comme une responsabilité opérationnelle continue, et non comme un simple réglage à activer une fois, constatent nettement moins de plaintes de lecteurs au fil du temps.