English
 Español
 Português (Brasil)
 Français
 Deutsch
 Italiano
 Nederlands
 Polski
 Svenska
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Tiếng Việt
 Bahasa Indonesia
 繁體中文
 Čeština
 Dansk
 Suomi
 Ελληνικά
 Română
 Magyar
 Українська
 ไทย
 हिन्दी
 العربية
 עברית
Brand Protection i Native Annonsering: En Praktisk Guide
Native annonser kan være vanskelige å holde under oppsikt for merkevaremisbruk, fordi kreativet smelter inn i artikkelen og den virkelige annonsøren kan sitte bak omdirigeringskjeder. Hvordan overvåke, oppdage, dokumentere og eskalere etterligning og kopisider.

Native kan være en vanskelig kanal å overvåke for merkevaremisbruk. Annonser på søk og sosiale medier vises innenfor plattformens egne annonseformater og annonsørkontoer. Native annonser er utformet for å ligne på siden rundt dem: lignende fonter, samme miniatyrbilde-rutenett, samme «du vil kanskje også like»-rammeverk. Legg til omdirigeringskjeder som kan skjule den endelige destinasjonen, og landingssider som kan endres etter at en annonse er godkjent, og noen som vil ri på merkevaren din uten å spørre, har flere steder å gjemme seg.
Native annonser er en stor, fragmentert strøm spredt på tvers av mange nettverk og utgivere. Finans-, forsikrings- og helsetilbud er vanlige i den, og opplegg med etterligning, falske anbefalinger og falske nyheter innen finans og helse har gjentatte ganger ført til regulatoriske advarsler og håndhevelse. Hvorvidt logoen din, grunnleggerens ansikt eller tilbudene dine blir misbrukt, er noe du bør sjekke, ikke anta.
Spørsmålet er om du kan se det, bevise det og få det fjernet før det koster deg kunder, chargebacks eller en regulators oppmerksomhet. Denne guiden er knutepunktet for å gjøre det: trusselmodellene, oppdagelsesmetodene, bevisstandarden og eskaleringsveiene, med dypere artikler lenket på hvert trinn.
Hva brand protection i native annonsering faktisk dekker#
Brand protection i native annonsering er den kontinuerlige praksisen med å overvåke native annonsenettverk for uautorisert bruk av merkevaren din (etterligning, varemerkemisbruk, kopierte landingssider, cloaked tilbud) og dokumentere hver forekomst med reproduserbare bevis slik at den kan eskaleres til plattformen, registratoren, betalingsbehandleren eller regulatoren. I motsetning til å beskytte ditt eget betalte media, peker det utover. Du overvåker det åpne økosystemet, ikke reviderer din egen konto.
Det hjelper å skille dette fra de disiplinene det forveksles med. Brand safety handler om å holde annonsene dine borte fra dårlig innhold. Brand suitability handler om kontekstuell tilpasning. Brand protection, temaet her, går i motsatt retning: det handler om å holde dårlige aktører borte fra din merkevare i deres annonser. Oppslagsordet om Brand Protection in Advertising trekker disse linjene i sin helhet. Hvis terminologien er ny, start der og kom tilbake.
For å overvåke kanalen må du forstå den. Native beholdning kjøpes og selges programmatisk gjennom auksjoner, gjengis i anbefalingsrutene du ser nederst i artikler, og trafikkeres gjennom en lang kjede av SSP-er, børser og widgets. Hvert lag er et sted misbruk kan skjule seg, så mekanikkene betyr noe for oppdagelse. Ordlisten dekker de bevegelige delene: Native Advertising som et format, Programmatic Native Advertising som kjøpsmodellen, Native Ad Auction som avgjør hvilket kreativ som vinner en plass, Native Ad Widget som gjengir det på utgiverens side, og den bredere maskineriet av Programmatic Advertising under det hele.
De fire trusselmodellene du forsvarer deg mot#
Merkevaremisbruk i native er ikke ett problem. Det er fire, og de trenger forskjellige oppdagelsessignaler og forskjellige eskaleringsveier. Virkelige hendelser kan kombinere flere av dem.
| Trussel | Hvordan det ser ut | Primær skade | Vanskeligste å bevise |
|---|---|---|---|
| Merkevareetterligning | Logoen, navnet eller en leders ansikt i et kreativ du ikke kjørte | Kundebedrag, skade på omdømme | Koble kreativet til en ikke-autorisert annonsør |
| Varemerkemisbruk | Merket ditt i overskrifter eller visnings-URL-er fra affiliater eller konkurrenter | Svekket merkevare, budinflation, forvirring | Skille rettferdig sammenligning fra krenkelse |
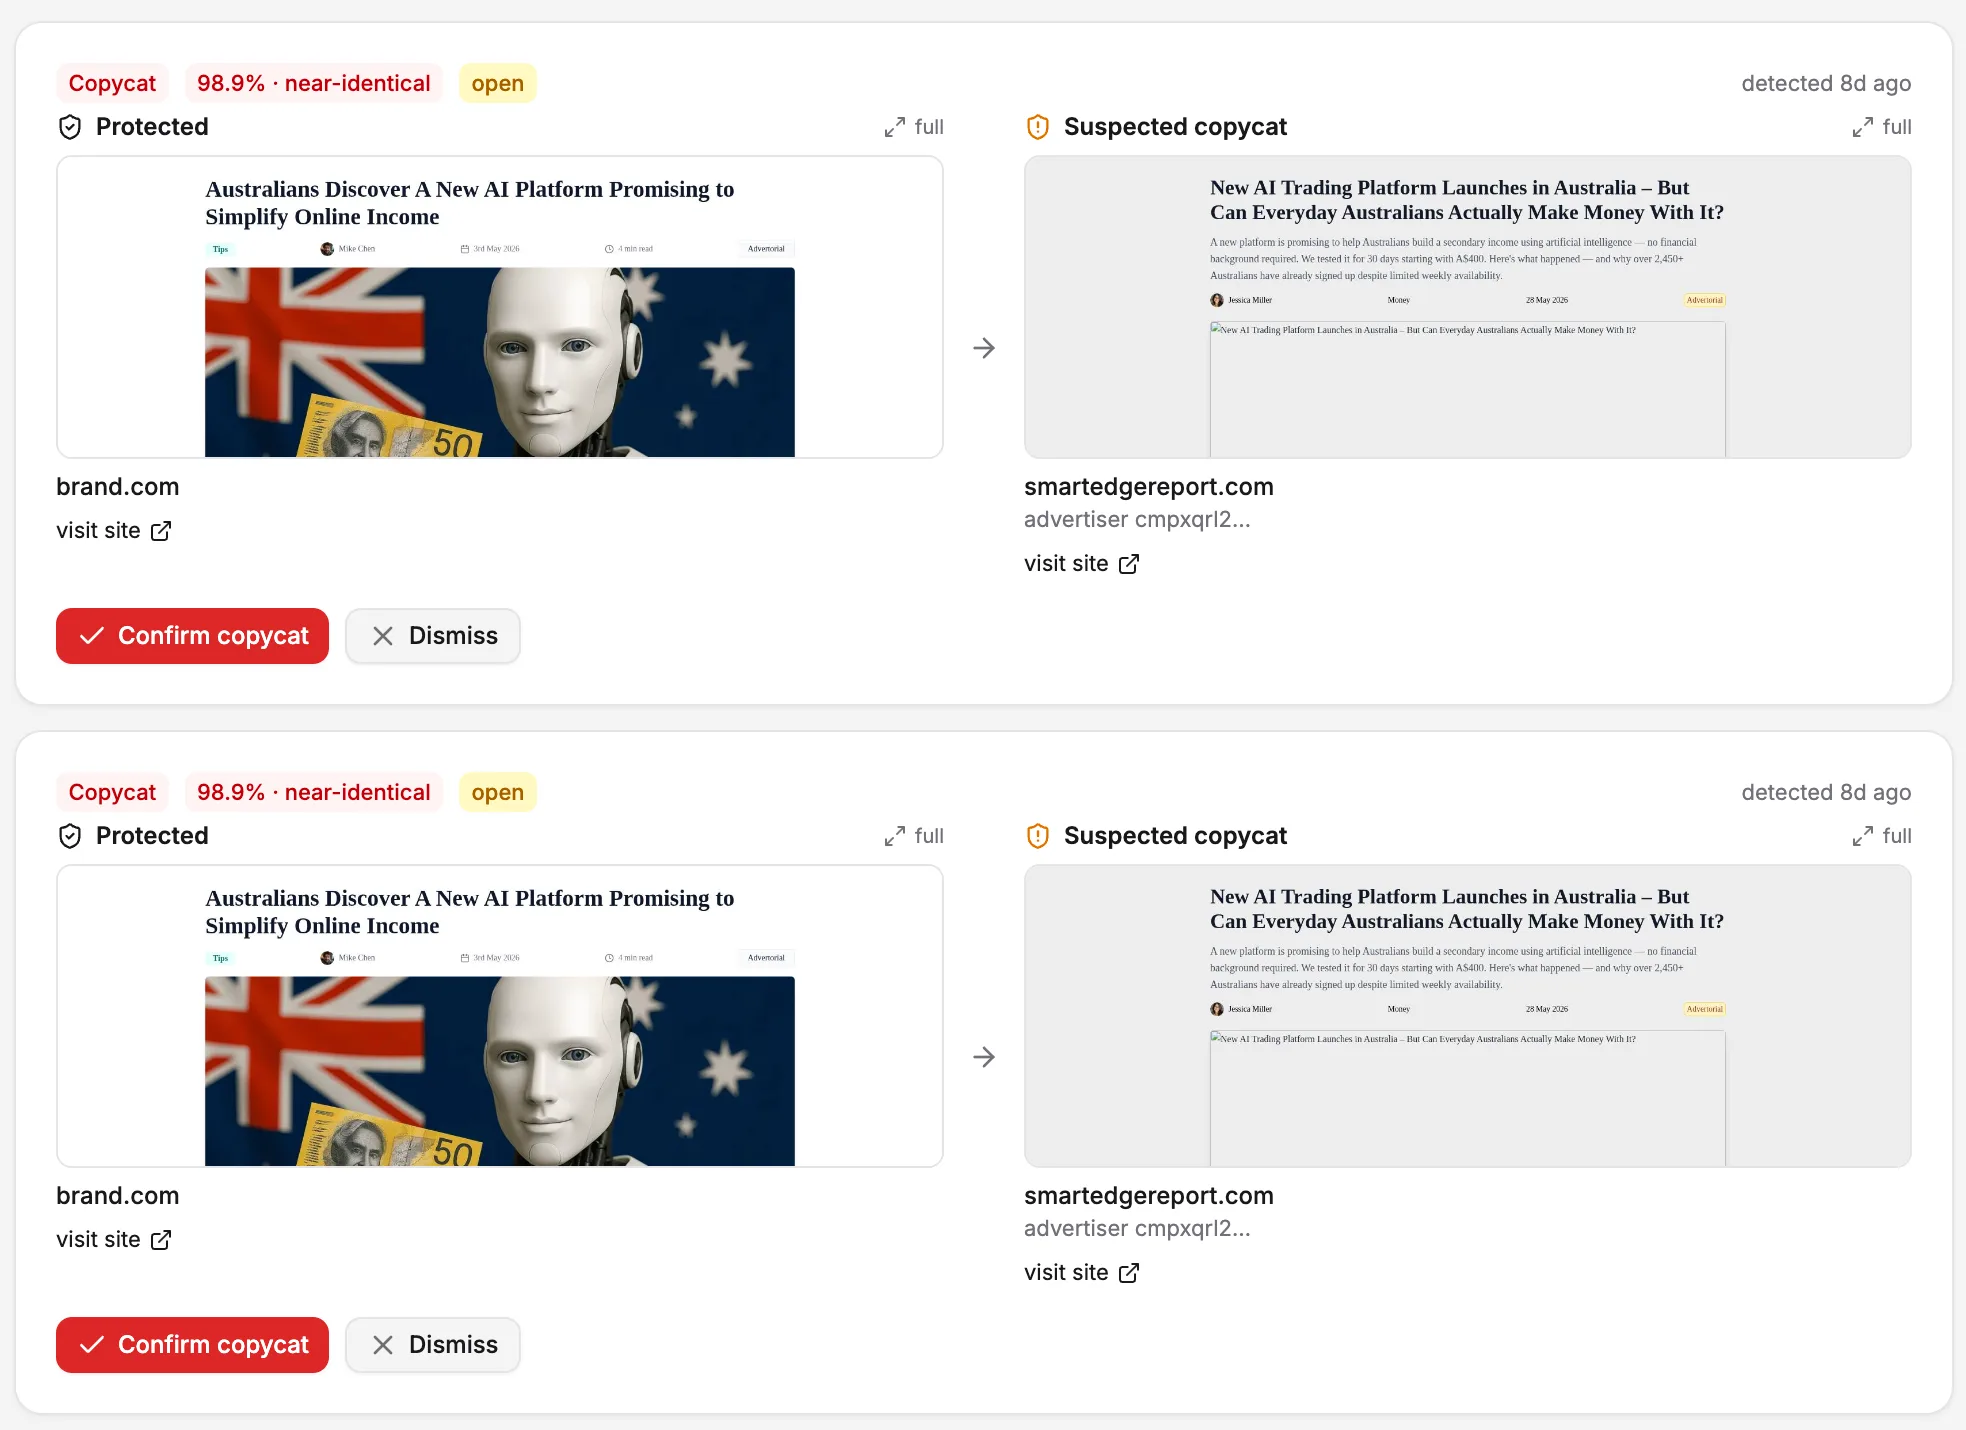
| Kopierte landingssider | En klonet side bak annonsen som samler inn data eller penger | Direkte økonomisk svindel, chargebacks | Fange siden før den byttes ut |
| Cloaking | En ren side for anmeldere, en misbrukende side for brukere | Omgår plattformgjennomgang fullstendig | Reprodusere den misbrukende varianten på forespørsel |
Å se på ekte native kreativ gjør trusselmodellene konkrete. Finansfangsten fra juni 2026 nedenfor viser virkemidler som etterlignere også låner.

Det «IRS Forgives Millions»-kreativet, fra en annonsør kalt Fresh Start Information, var først observert 13 dager før denne fangsten i juni 2026. Vi antyder ikke at det etterligner noen, og vi har ikke vurdert annonsøren eller påstanden. Det viser virkemidler en etterligner kan låne: en autoritetsreferanse (IRS), en frist og et annonsørnavn som er lett å glemme. Sett en banks logo og navn på samme mal uten tillatelse, og du har merkevareetterligning.
Hver trussel har en dedikert spillebok i denne klyngen. Merkevareetterligning og varemerkemisbruk overlapper, men er juridisk distinkte, og sistnevnte har sin egen oppdagelses- og dokumentasjonsguide i Trademark Infringement in Ads, som dekker rettferdig sammenligningsannonsering mot ekte krenkelse og hvordan du bygger en sak en plattform vil handle på. Svindellaget under etterligning er dissekert i Copycat Landing Pages, som går gjennom hvordan svindlere kloner merkevaresider i native funnels og signaturer som skiller en klone fra din virkelige eiendom.
Den farligste misbruken er den du ikke kan se ved å klikke på annonsen selv. Hvis den dårlige aktøren bare serverer den misbrukende varianten til mobilbrukere i ett land på en viss tid på dagen, kan din manuelle spot-check vise en ren side hver gang mens misbruket fortsetter.
Derfor fortjener cloaking sin egen behandling. Standardsvindelen viser anmeldere og brand-protection-team en harmløs side mens brukere dirigeres til den virkelige, skadelige destinasjonen. Å bekjempe det handler ikke om å klikke hardere. Det handler om reproduserbar, betingelsesspesifikk fangst og en beviskjede misbrukeren ikke kan vifte bort. Ad Cloaking: How It Works and How Auditable Evidence Exposes It er dykkene på teknikken og motteknikken.
Hvordan oppdage merkevaremisbruk i stor skala#
Manuelle stikkprøver alene overser mye i native, og det er verdt å være ærlig om hvorfor. Det finnes ikke ett enkelt tverrnettverks «native annonsebibliotek» du kan søke i på samme måte som du ville søkt i en sosial plattforms annonsebibliotek. Beholdningen er fragmentert på tvers av nettverk, kreativer roterer, og samme annonsør kan kjøre mange varianter. En etterligningsannonse funnet ved en tilfeldighet kan allerede ha vært i drift en stund.
Effektiv oppdagelse hviler på fire evner som samarbeider.
- Bred levende fangst. Du trenger annonser hentet fra de store native nettverkene kontinuerlig, ikke en engangs-skraping. Dekningen varierer etter nettverk, land og periode, så sjekk hva et verktøy faktisk samler inn for nettverkene du bryr deg om. Misbruk som kjører i tre dager og forsvinner, er usynlig for alt som er tregere.
- Det virkelige kreativet, i full kvalitet. Et lite miniatyrbilde er kanskje ikke nok. Ta vare på kreativbildet slik det ble servert, fordi logoen, overskriften og innrammingen er det du trenger å vise.
- Klassifisering av forsyningskjede. Å vite hvilket nettverk som leverte annonsen, og hvilken annonsørkonto som står bak, er det som lar deg skille autoriserte partnere og affiliater fra bedragere. Uten annonsøridentitet er hver flagget annonse bare et skjermbilde.
- Klikkbaneløsning til landingssiden. Kreativet er halve historien. Du må følge klikket, gjennom enhver omdirigeringskjede, til destinasjonen, fordi destinasjonen er der penger eller personopplysninger samles inn. Dette må skje uten å klikke på levende annonser på en måte som belaster annonsøren eller utløser bot-forsvar.
Helse er en annen kategori der redaksjonell innramming er vanlig. To Taboola-helsefangster fra juni 2026 viser formatet som merkevareteam bør lære å kjenne igjen. Å vise dem her er ikke en konklusjon om at noen av annonsene var villedende.


Da den ble fanget i juni 2026, hadde «Americans Are Ditching Hearing Aids»-annonsen fra Nebroo først blitt observert 26 dager tidligere, og «MDs Identify 10 Medications»-kreativet fra Vital Guardian tre dager tidligere. Disse intervallene beskriver våre observasjoner, ikke forbruk, rekkevidde eller resultater. En helsemerkevare som overvåker denne kategorien, bør se på både lenge observerte og nylig observerte annonser, fordi begge kan bære navnet dens.
Dette er gapet et native annonseetterretningsverktøy er ment å lukke. OpenAdLibrary samler inn offentlige native annonser API-først fra de viktigste native nettverkene, med en nettlesercrawler som fallback, beholder det fangede kreativbildet, viser ad-tech-forsyningskjeden bak native plasseringer, og følger tracker-omdirigeringer til landingssiden eller pre-landeren der et spor er tilgjengelig, uten å klikke på den levende annonsen. Dekningen er ikke fullstendig. Søk og filtre krever Founders-planen ($29.99 i måneden), som også inkluderer Brand Protection-kloneskanninger; gratisplanen viser de 20 nyeste annonsene med tilhørende detaljsider. Med søk kan du lete etter merkevaren, lederne og produktnavnene dine, og deretter se bort fra annonsører som står på din autoriserte liste.
Observasjonshistorikk hjelper også her. Hvor lenge en annonse har vært observert, og på hvor mange utgivere, viser ikke om en kampanje er lønnsom, men det viser hvor lenge et misbruk kan ha stått foran offentligheten. I juni 2026 var de lengste observasjonsintervallene i fangstene våre omtrent 28 dager, for eksempel en SmartAsset-finansannonse («How Can I Avoid Paying Taxes on IRA Withdrawals?») og en klynge med «My IQ»-quiz-kreativer. Fordi observasjonsvinduet den gangen var omtrent fire uker langt, sier et intervall på den grensen ingenting om hvor lenge en annonse kjørte før eller etter. Hvis en annonse som bruker merkevaren din, har vært observert i ukevis på tvers av mange utgivere, finn raskt ut om det er en autorisert kampanje eller en etterligning.
En praktisk ukentlig overvåkningsrutine#
Du trenger ikke et sikkerhetsoperasjonssenter for å drive kompetent brand protection. En disiplinert ukentlig rutine er et praktisk utgangspunkt, selv om ingen rutine fanger alt.
- Sveip etter merkevaretermer. Søk etter merkevaren, undermerkevarer, produktnavn og ledernavn på tvers av native kreativer og landingsside-domener. Flagg alle annonsører du ikke kjenner igjen.
- Logo- og likhetssjekk. Skann kreativer i din kategori etter logoen din eller en leders ansikt. Etterlignere kan gjenbruke de samme stjålne ressursene på tvers av mange annonser, så ett treff kan lede deg til flere.
- Overvåkning av lignende domener. Hold øye med landingsside-domener som er typo-squats eller nære varianter av ditt virkelige domene. Det er den klassiske kopierte signaturen.
- Revidere grenser for affiliater. Bekreft at dine affiliater byr innenfor avtalte regler for merkevaretermer. Varemerke«misbruk» kan vise seg å være dine egne partnere som bryter policy, ikke fremmede.
- Gjennomgang av geografisk og enhetsspredning. For enhver flagget annonsør, sjekk hvilke geografier og enheter annonsen ble sett på. Smal målretting er vanlig i legitime kampanjer også, så behandle det som en oppfordring til å sjekke for cloaking, ikke som bevis på det.
Bevisstandarden: dokumentasjon som overlever en tvist#
Oppdagelse uten dokumentasjon er vanskelig å følge opp. Et enslig skjermbilde er lett å avfeie som forfalsket eller utdatert, og en plattform kan kanskje ikke verifisere det uavhengig. Reviderbare, tidsstemplede bevis gir en anmelder noe å sjekke, noe som gjør en beslutning enklere, selv om ingen bevispakke garanterer fjerning eller en tidslinje.
En komplett bevispakke for en enkelt krenkende native annonse inneholder:
- Kreativbildet i full kvalitet, nøyaktig som servert.
- Overskriften og annonseteksten, ordrett.
- Utgiveren og widgeten der den ble vist, og nettverket som leverte den.
- Annonsøridentiteten som klassifisert fra forsyningskjeden.
- Hele omdirigeringskjeden fra klikk til destinasjon.
- Landingssidens URL og skjermbilde, fanget under de samme forholdene en virkelig bruker ville oppleve.
- Geografiene og enhetene der annonsen dukket opp, noe som hjelper med å vise cloaking.
- Tidsstempler gjennom hele, slik at opptaket er reproduserbart i stedet for anekdotisk.
Poenget med denne standarden er å forutse de vanlige innvendingene. En anmelder som får se kreativet, leveringsnettverket, omdirigeringskjeden og destinasjonen, har mye mer å jobbe med enn et enkelt skjermbilde. En registrator eller hostingleverandør som får se et lignende domene sammen med en fanget kopi av nettstedet ditt, har en konkret misbruksrapport å vurdere etter sin egen policy. De trinnvise mekanikkene for å sette sammen denne pakken, og de spesifikke kanalene for hvert nettverk og hver myndighet, er lagt ut i How to Report a Scam Ad (And Document the Evidence).
Eskalering: hvem å fortelle, og i hvilken rekkefølge#
Når du har en dokumentert sak, handler eskalering stort sett om rekkefølge. Bruk rapporteringskanalene som passer til den spesifikke trusselen, og søk juridisk rådgivning tidlig hvis varemerke-, svindel- eller andre juridiske krav kan være involvert, siden noen rettsmidler har frister, og riktig vei avhenger av jurisdiksjonen.
Det native nettverkets trust-and-safety- eller annonsepolicy-team. For etterligning og cloaking er dette vanligvis den første rapporten å sende, fordi nettverket kan suspendere annonsørkontoen og fjerne de andre kreativene deres, ikke bare det du fant. Utgiveren, når en spesifikk plassering gjør uforholdsmessig stor skade og du vil ha den ned mens nettverket etterforsker. Domeneregistratoren og hostingleverandøren, for kopierte landingssider. En misbruks- eller phishing-rapport mot et klonet nettsted kan stoppe funnelen selv om annonsen fortsetter å kjøre. Betalingsbehandleren eller kortutstederen, når kopien tar kortdetaljer eller driver en abonnementfelle; svaret deres avhenger av deres egne regler og bevisene. Din juridiske rådgiver, for varemerke- eller andre juridiske krav. Varemerkerettigheter håndheves vanligvis av eieren, for eksempel gjennom plattformklager eller rettssaker, snarere enn av en regulator. Den relevante forbrukerbeskyttelses- eller svindelrapporteringsmyndigheten, der forbrukere blir lurt. Din akkumulerte, tidsstemplede bevisopptak støtter hver av disse veiene.
Enkelte regelverk krever nå mer offentlig avsløring av annonsering. Artikkel 39 i EUs Digital Services Act krever at leverandører av utpekte svært store nettplattformer og svært store nettsøkemotorer som viser annonser, holder et offentlig, søkbart annonseregister. Det må inneholde annonsens innhold, personen på hvis vegne den ble presentert, hvem som betalte hvis det er en annen, perioden den kjørte, de viktigste målrettingsparametrene og antallet mottakere som ble nådd. Den 5. desember 2025 bøtela Europakommisjonen X med 120 millioner euro i sin første beslutning om manglende overholdelse under DSA; beslutningen dekket tre brudd, ett av dem åpenheten i X' annonseregister. I USA sier FTCs veiledning for native annonsering at en annonse ikke bør antyde eller implisere at den er noe annet enn en annonse. FTC oppdaterte også sine Endorsement Guides i juni 2023, og regelen om forbrukeranmeldelser og attesteringer trådte i kraft 21. oktober 2024; begge handler om attesteringer og anmeldelser, ikke annonseformater. Disse pliktene gjelder bare for tjenestene og atferden de dekker, og fjerner ikke etterlignende annonser for deg, så en merkevare trenger fortsatt sin egen fangst-, bevis- og rapporteringsprosess.
Hvor brand protection møter konkurranseetterretning#
Infrastrukturen du bygger for å forsvare merkevaren din, viser deg også hva som kjører i markedet ditt. Når du fanger native annonser, avklarer annonsøridentitet og følger omdirigeringsspor til landingssider, kan du også studere konkurrenters budskap og funnels.
Den doble bruken er bevisst. Den samme fangst-og-spor-pipelinen som avdekker en etterligner, avdekker en konkurrents nye vinkel. Observasjonsintervall og utgiverspredning viser hvor lenge og hvor bredt en annonse ble sett; de viser ikke hvilke tilbud som er lønnsomme eller skalerer.

Den Honda City-plasseringen, tilskrevet Honda Cars India i vår fangst, er et eksempel på en merkevares egen kampanje, og den kontrasten er poenget. Et søk som finner en ekte Honda-kampanje, vil også få fram annonser fra andre annonsører som bruker Hondas navn. På Founders-planen lar Creative Studio, Copy DNA, REST-API-et og den hostede MCP-serveren de samme dataene støtte konkurranseanalyse: finne den virkelige annonsøren bak en native annonse, se pre-landeren den ruter til, og sammenligne budskap over tid.
OpenAdLibrary publiserer denne guiden og selger verktøyet som beskrives her. Gratisplanen, uten kort, viser de 20 nyeste Meta-, TikTok- og native-annonsene, annonsedetaljer, og forsyningskjeden, omdirigeringssporet og de fangede landingssidene bak native annonser. Søk, filtre, lagret research, Brand Protection-kloneskanninger og API-et krever Founders-planen til $29.99 i måneden; ubegrenset Track er et månedlig tillegg på $49.99. Sammenlign gjeldende priser og dekning med andre verktøy direkte, fordi de endrer seg.
Bygg vanen før du trenger den#
Merkevarer som allerede følger med, er bedre stilt når etterligning dukker opp. Når en kopiert funnel tar kundene dine, eller et falsk nyhetskreativ med grunnleggerens ansikt sirkulerer, gir et fangstopptak laget på forhånd deg daterte bevis å rapportere ut fra. Sett opp den ukentlige sveipen, hold hver flagget annonse til den reviderbare bevisstandarden, og hold eskaleringskontaktene oppdatert. Hver dokumentert sak gjør også den neste enklere å forberede, og de samme dataene viser deg hva markedet ditt kjører.
Begynn med å få øyne på det native økosystemet. Gratisplanen, uten kort, viser de 20 nyeste annonsene. Å søke etter merkevaren din og filtrere resultater krever Founders-planen ($29.99 i måneden).