English
 Español
 Português (Brasil)
 Français
 Deutsch
 Italiano
 Nederlands
 Polski
 Svenska
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Tiếng Việt
 Bahasa Indonesia
 繁體中文
 Čeština
 Dansk
 Norsk (bokmål)
 Suomi
 Ελληνικά
 Română
 Українська
 ไทย
 हिन्दी
 العربية
 עברית
Hogyan blokkolhatják a kiadók a rossz hirdetéseket (eszközök és hálózati vezérlők)
Egyetlen eszköz sem képes minden rossz hirdetést blokkolni. Íme a kiadók által valójában használt rétegelt megközelítés, a hálózati tiltólistáktól a manuális felülvizsgálaton át a proaktív hirdetőellenőrzésekig.

A kiadók a rossz hirdetéseket a hálózati oldali vezérlők (kategória- és hirdetőtiltólisták, költségvetési minimumok), harmadik féltől származó hirdetésminőségi szolgáltatók és a lapjaikon ténylegesen megjelenő tartalom manuális spot-ellenőrzésének kombinációjával blokkolják, mivel egyetlen eszköz sem képes mindent önmagában elkapni. A hálózatok adják a kezelőkarokat; senki más nem fogja meghúzni őket helyetted.
Miért ez teljes mértékben a kiadón, nem a hálózaton múlik#
Csábító azt feltételezni, hogy a hirdetésminőség betartatása elsősorban a hálózat feladata, hiszen ők futtatják az aukciót és részesednek a bevételből. A gyakorlatban minden jelentős natív hálózat felhasználási feltételei a végül a lapjaidon megjelenő tartalomért való felelősséget rád, a kiadóra helyezi, nem rájuk. A hálózatok valóban futtatnak saját szabályzatbetartatást és hirdetőellenőrzést, de ez az ellenőrzés az onboarding során és mintavételes alapon történik, nem minden egyes, minden kiadó oldalán megjelenő impressziónál. A "a hálózatnak van szabályzata ez ellen" és a "ez a konkrét hirdetés soha nem szolgál ki sehol" közötti rés az, ahonnan a legtöbb rossz hirdetéssel kapcsolatos panasz származik, és ennek a résnek a bezárása egyértelműen a kiadó működési felelőssége.
Kezdd azzal, hogy mit is jelent valójában a "rossz hirdetések"#
A "rossz hirdetések" több különálló problémát fed le, amelyek különböző javításokat igényelnek:
- Malvertising: kártevőkre átirányító, hamis böngészőfrissítési felhívásokat vagy automatikus fájllétöltéseket tartalmazó hirdetések
- Kattintás-elcsalás és kényszerített átirányítások: a lapot eltérítő vagy nemkívánatos felugró ablakokat megnyitó hirdetések
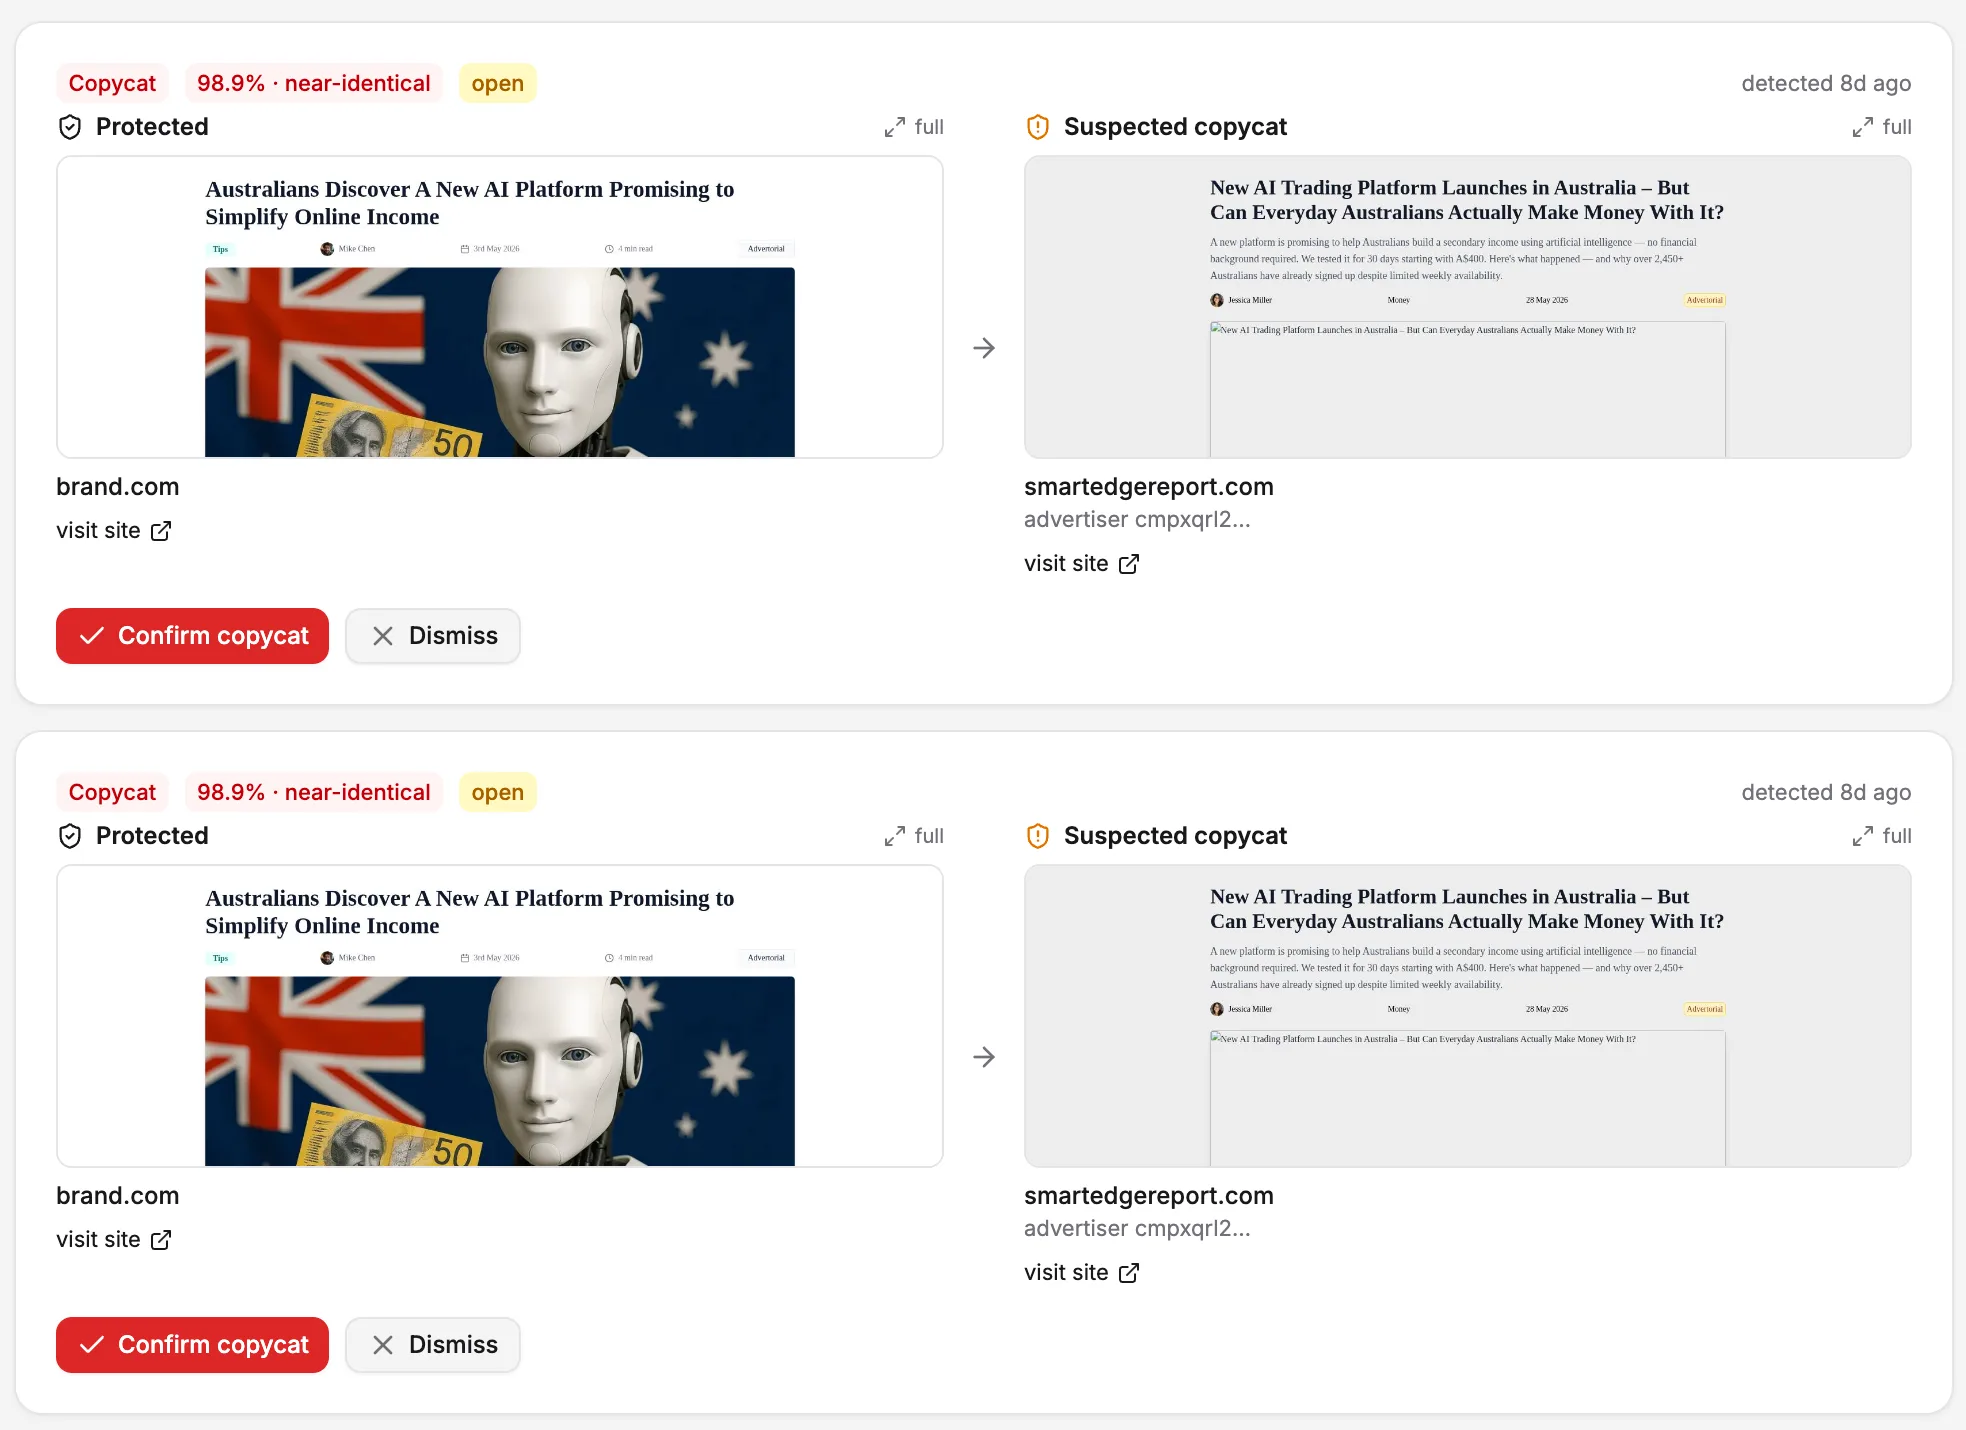
- Csaló és utánzó ajánlatok: hamis hírességek általi ajánlások, klónozott márkaoldalak, "állami támogatás" igények tartalom nélkül; lásd teljes bemutatónkat az utánzó céloldalakról
- Sértő vagy ízléstelen kreatív: vérrel határos miniatűrök, ismerkedős hirdetések családi tartalmakon, agresszív fogyókúrás állítások
- Nyilvánosságra nem hozott szponzorált tartalom: szerkesztősnek kinéző formázású hirdetések, amelyek az FTC nyilatkozatási szabályaiba ütköznek
Egy malvertising (rosszindulatú kódvégrehajtás) elkapására épített eszköz nem fogja elkapni egy csalós, de technikailag biztonságos céloldalt. Átfedő védelemre van szükséged, nem egyetlen szűrőre.
1. réteg: hálózati oldali vezérlők#
Minden jelentős natív hálózat, Taboola, Outbrain, MGID, Revcontent, biztosít a kiadóknak egy irányítópultot a következőkkel:
- Kategória és szegmens tiltása, lehetővé téve teljes hirdetőosztályok (ismerkedés, fogyás, "sokk" szórakozás) kizárását
- Hirdető- és domaintiltólisták, így véglegesen kizárhatsz egy márkát vagy céloldal domaint, miután megjelölted
- Minimális CPC/CPM küszöbértékek, amelyek kiszűrik a legolcsóbb tömeges igény réteget, ahol a legrosszabb kreatív minőség általában koncentrálódik
- Jóváhagyási munkafolyamatok új hirdetők számára egyes programokban, bár ez inkonzisztens a hálózatok között és ritkán kap el mindent, mielőtt kiszolgálódna
Ezek a vezérlők alapértelmezetten reaktívak: általában felfedezel egy rossz hirdetést, majd tiltod le. Állíts be egy ismétlődő naptári emlékeztetőt a tiltólistád felülvizsgálatára, ahelyett, hogy egy olvasói panasz váltaná ki az első átfutást.
2. réteg: harmadik féltől származó hirdetésminőségi és anti-malvertising eszközök#
Dedikált hirdetésminőségi szolgáltatók valós időben szkennelik a kreatívet és a cél URL-eket rosszindulatú kód, kényszerített átirányítások és ismert rossz szereplők után, majd blokkolják az impressziót, mielőtt az megjelenne. Ezek az adathálózatod mellett működnek, nem helyettesítik azt, általában egy címke burkolatával az adategységeid körül. Leginkább a technikai támadásokkal (malvertising, kattintás-elcsalás) szemben erősek, és gyengébbek a csalós, de technikailag tiszta ajánlatokkal szemben, mivel egy hamis fogyókúrás igény rosszindulatú kód nélkül gyakran tiszta eredménnyel megy át egy biztonsági szkennelen.
3. réteg: a ténylegesen élő tartalom manuális felülvizsgálata#
Az automatizált eszközök kihagynak dolgokat, különösen a hirdetéscsalást, amely kifejezetten az elkerülésükre lett tervezve: rejtett céloldalak, amelyek egy tiszta verziót mutatnak a szkennereknek és botoknak, és egy másikat a valódi látogatóknak. Az egyetlen megbízható ellenőrzés a rejtőzködéssel szemben egy ember, aki időszakosan böngészi saját oldalát egy tiszta, nem hitelesített munkamenetből, és megnézi, mi jelenik meg valójában, ideális esetben néhány különböző földrajzi helyről és eszközről, mivel a kiszolgálás gyakran mindkettőtől függ.
Ez fárasztó, pontosan ezért hagyják ki, amíg egy olvasói panasz nem kényszeríti a kérdést. Ha ezt beépíted egy havi rutinba, akár 15 percet is, problémákat fogsz elkapni, mielőtt azok panaszok mintázatává alakulnának.
4. réteg: ismerd meg a hirdetőt, mielőtt a hirdetés egyáltalán kiszolgálódna#
A reaktív tiltólista megközelítés szerkezeti gyengesége, hogy mindig egy lépéssel le vagy maradva: a rossz hirdetésnek legalább egyszer ki kell szolgálódnia, az oldaladon, az olvasóid előtt, mielőtt tiltanád. Egy proaktívabb megközelítés annak ellenőrzése, hogy ki hirdet valójában egy hálózaton, mielőtt feliratkozol, vagy egy aggodalomra adó okot szolgáltató kategória spot-ellenőrzése.
Az OpenAdLibrary hirdetési intelligencia platformja több mint 725 000 élő natív kreatívet indexel több tucat hálózaton, beleértve a Taboola, Outbrain, MGID és Revcontent hálózatokat, kereshető hirdető, szegmens és hálózat szerint. Mielőtt bekapcsolnál egy új widgetet, vagy bővítenél egy bizonytalan szegmensbe, kereshetsz abban a kategóriában, ami jelenleg valóban élő, ahelyett, hogy a hálózat "prémium igényről" szóló értékesítési beszédére hagyatkoznál. Hasznos a tény után is: ha egy csalós hirdetés átszivárog, megnézheted a hirdető egyéb élő kreatívjait, hogy lássad, ez egy egyszeri eset-e vagy egy minta, ami érdemes egy végleges tiltásra.
Mit tegyél, ha találsz egy csaló hirdetést#
Dokumentáld, mielőtt eltávolítod: készíts screenshotot a kreatívról, jegyezd fel a céloldal URL-jét és a kiszolgáló hálózatot, valamint rögzítsd a dátumot és a hozzávetőleges időt. Majd:
- Tiltsd le a hirdetőt és a domaint a hálózati irányítópultodban azonnal
- Jelentsd be közvetlenül a hálózatnak, a legtöbbnek van dedikált visszaélés- vagy szabálysértés-bejelentési folyamata
- Ha csalást, személyazonosság-másolást vagy csalós ajánlatot foglal magában, fontold meg az FTC-nek való bejelentését is, ami felépíti a nyilvános nyilvántartást, még ha nem is vonja azonnal vissza a konkrét példányodat
- Ellenőrizd, hogy ugyanaz a hirdető vagy egy közeli változat fut-e más, általad használt hálózatokon; a csaló operátorok gyakran futtatják ugyanazt az ajánlatot több natív hálózaton egyszerre
Útmutatónk a csaló hirdetés bejelentéséről lépésről lépésre bemutatja a dokumentálási és bejelentési munkafolyamatot.
Gyakori hibák, amelyeket a kiadók elkövetnek#
Néhány minta ismétlődően felbukkan, amikor egy kiadó hirdetésminőségi beállítása meghibásodik:
A tiltólistákat egyszer beállítják az indításkor, és soha nem nézik újra. Új hirdetők és ajánlatok folyamatosan lépnek be egy hálózat igénykészletébe; egy egy éves tiltólista mindent kihagy azóta.
Teljes mértékben a hálózat saját jóváhagyási folyamatára hagyatkozás. A hálózatok új hirdetőket ellenőriznek az onboarding során, de a folyamatos, egy már jóváhagyott hirdetői fiók ellenében kiszolgált kreatív sokkal kevesebb felülvizsgálatot kap, és pontosan itt történik az elcsúszás.
Csak egy földrajzi helyről és eszközről történő felülvizsgálat. A kiszolgálási döntések gyakran változnak hely és eszköztípus szerint; egy asztali ellenőrzés a saját irodai hálózatodról teljesen más lehet, mint amit egy mobil látogató egy másik országban valóban lát.
Egyetlen hirdetésminőségi szolgáltatót elegendőnek tekinteni. A biztonságra fókuszáló szolgáltatók jól elkapják a rosszindulatú kódot és rosszul a csalós ajánlat tartalmát; szükséged van egy technikai szűrőre és egy emberi szemre a tényleges kreatívon.
Az incidensek nem dokumentálása. A letiltottak és az okok nyilvántartása nélkül nem tudsz mintát észlelni (például ugyanaz a hirdető, aki kissé eltérő domaineken forog), és nem tudsz könnyen tájékoztatni egy új csapattagot arról, hogy mire kell figyelnie.
Ismétlődő felülvizsgálati rutin beállítása#
A legkevesebb panaszt kapó kiadók általában valami ehhez hasonló ütemet futtatnak, méretükhöz és rendelkezésre álló idejükhöz igazítva:
- Hetente: egy gyors átfutás az olvasók által jelentett problémákon (hozzászólások, közösségi említések, támogatási e-mailek) és azonnali tiltólistára helyezés minden megerősített esetről
- Havonta: egy manuális böngészés a saját oldaladon egy tiszta munkamenetből, néhány különböző oldal, földrajzi hely (ha szimulálni tudod) és eszköz ellenőrzése, kifejezetten az adategységeidben megjelenő tartalomra figyelve
- Negyedévente: a tiltólistád és kategóriabeállításaid teljes felülvizsgálata a jelenlegi forgalmi keverék és a tartalmad által bővített új szegmensek ellenében
- Folyamatos: egy állandó szokás minden letiltott dolog screenshotolására és naplózására, hogy a minták idővel láthatóvá váljanak, ahelyett, hogy anekdotikusak maradnának
Ennek nem kell bonyolultnak lennie. Egy megosztott táblázat dátummal, hirdetővel, hálózattal és indoklással elég ahhoz, hogy a "szerintünk ez gyakran történik" egy tényleges, cselekvésre szólító mintává váljon.
A realisztikus küszöb#
Egyetlen vezérlőkombináció sem visz el nullához a rossz hirdetéseket; a teljesítmény-marketing-súlyos natív készlet igénykészlete mindig tartalmaz néhány, a határt feszegető hirdetőt. A realisztikus cél a gyakoriság és a súlyosság minimalizálása: a legrosszabb bűnözők gyors elkapása, proaktív felülvizsgálat ahelyett, hogy csak reaktív lenne, és a tiltólistád élő dokumentumként kezelése, nem pedig egyszeri beállítási feladatként. Azok a kiadók, akik a hirdetésminőséget folyamatos működési felelősségként kezelik, nem pedig egy egyszer konfigurált beállítási kapcsolóként, idővel jelentősen kevesebb olvasói panaszt tapasztalnak.