English
 Español
 Português (Brasil)
 Français
 Deutsch
 Italiano
 Nederlands
 Polski
 Svenska
 Türkçe
 Русский
 日本語
 한국어
 简体中文
 Tiếng Việt
 Bahasa Indonesia
 繁體中文
 Čeština
 Norsk (bokmål)
 Suomi
 Ελληνικά
 Română
 Magyar
 Українська
 ไทย
 हिन्दी
 العربية
 עברית
Sådan kan udgivere blokere dårlige annoncer (værktøjer og netværkskontroller)
Intet enkelt værktøj blokerer alle dårlige annoncer. Her er den lagdelte tilgang, udgivere faktisk bruger, fra netværksbloklister til manuel gennemgang til proaktive annoncørtjek.

Publishers blokerer dårlige annoncer med en kombination af netværkssidede kontroller (kategori- og annoncørbloklister, spendgulve), tredjeparts annoncekvalitetsleverandører og manuelle stikprøver af, hvad der rent faktisk vises på deres sider, da intet enkelt værktøj fanger alt på egen hånd. Netværkene giver dig håndtagene; ingen andre trækker dem for dig.
Hvorfor dette er helt op til udgiveren, ikke netværket#
Det er fristende at antage, at håndhævelse af annoncekvalitet primært er netværkets opgave, da de er dem, der driver auktionen og tager en del af omsætningen. I praksis lægger alle større native netværks servicevilkår ansvaret for, hvad der i sidste ende vises på dine sider, på dig som udgiver, ikke på dem. Netværk kører deres egen politikoverholdelse og annoncør-screeningsproces, men den screening sker ved onboarding og på stikprøvebasis, ikke på hver enkelt impression, der vises på hver udgivers site. Hullet mellem "netværket har en politik mod dette" og "denne specifikke annonce serveres aldrig nogen steder" er der de fleste klager over dårlige annoncer opstår, og at lukke det hul er udelukkende udgiverens operationelle ansvar.
Start med, hvad "dårlige annoncer" rent faktisk betyder#
"Dårlige annoncer" dækker over flere forskellige problemer, der kræver forskellige løsninger:
- Malvertising: annoncer, der omdirigerer til malware, falske browseropdateringsprompter eller automatisk downloader filer
- Clickjacking og tvungne omdirigeringer: annoncer, der kaprer siden eller åbner uønskede pop-unders
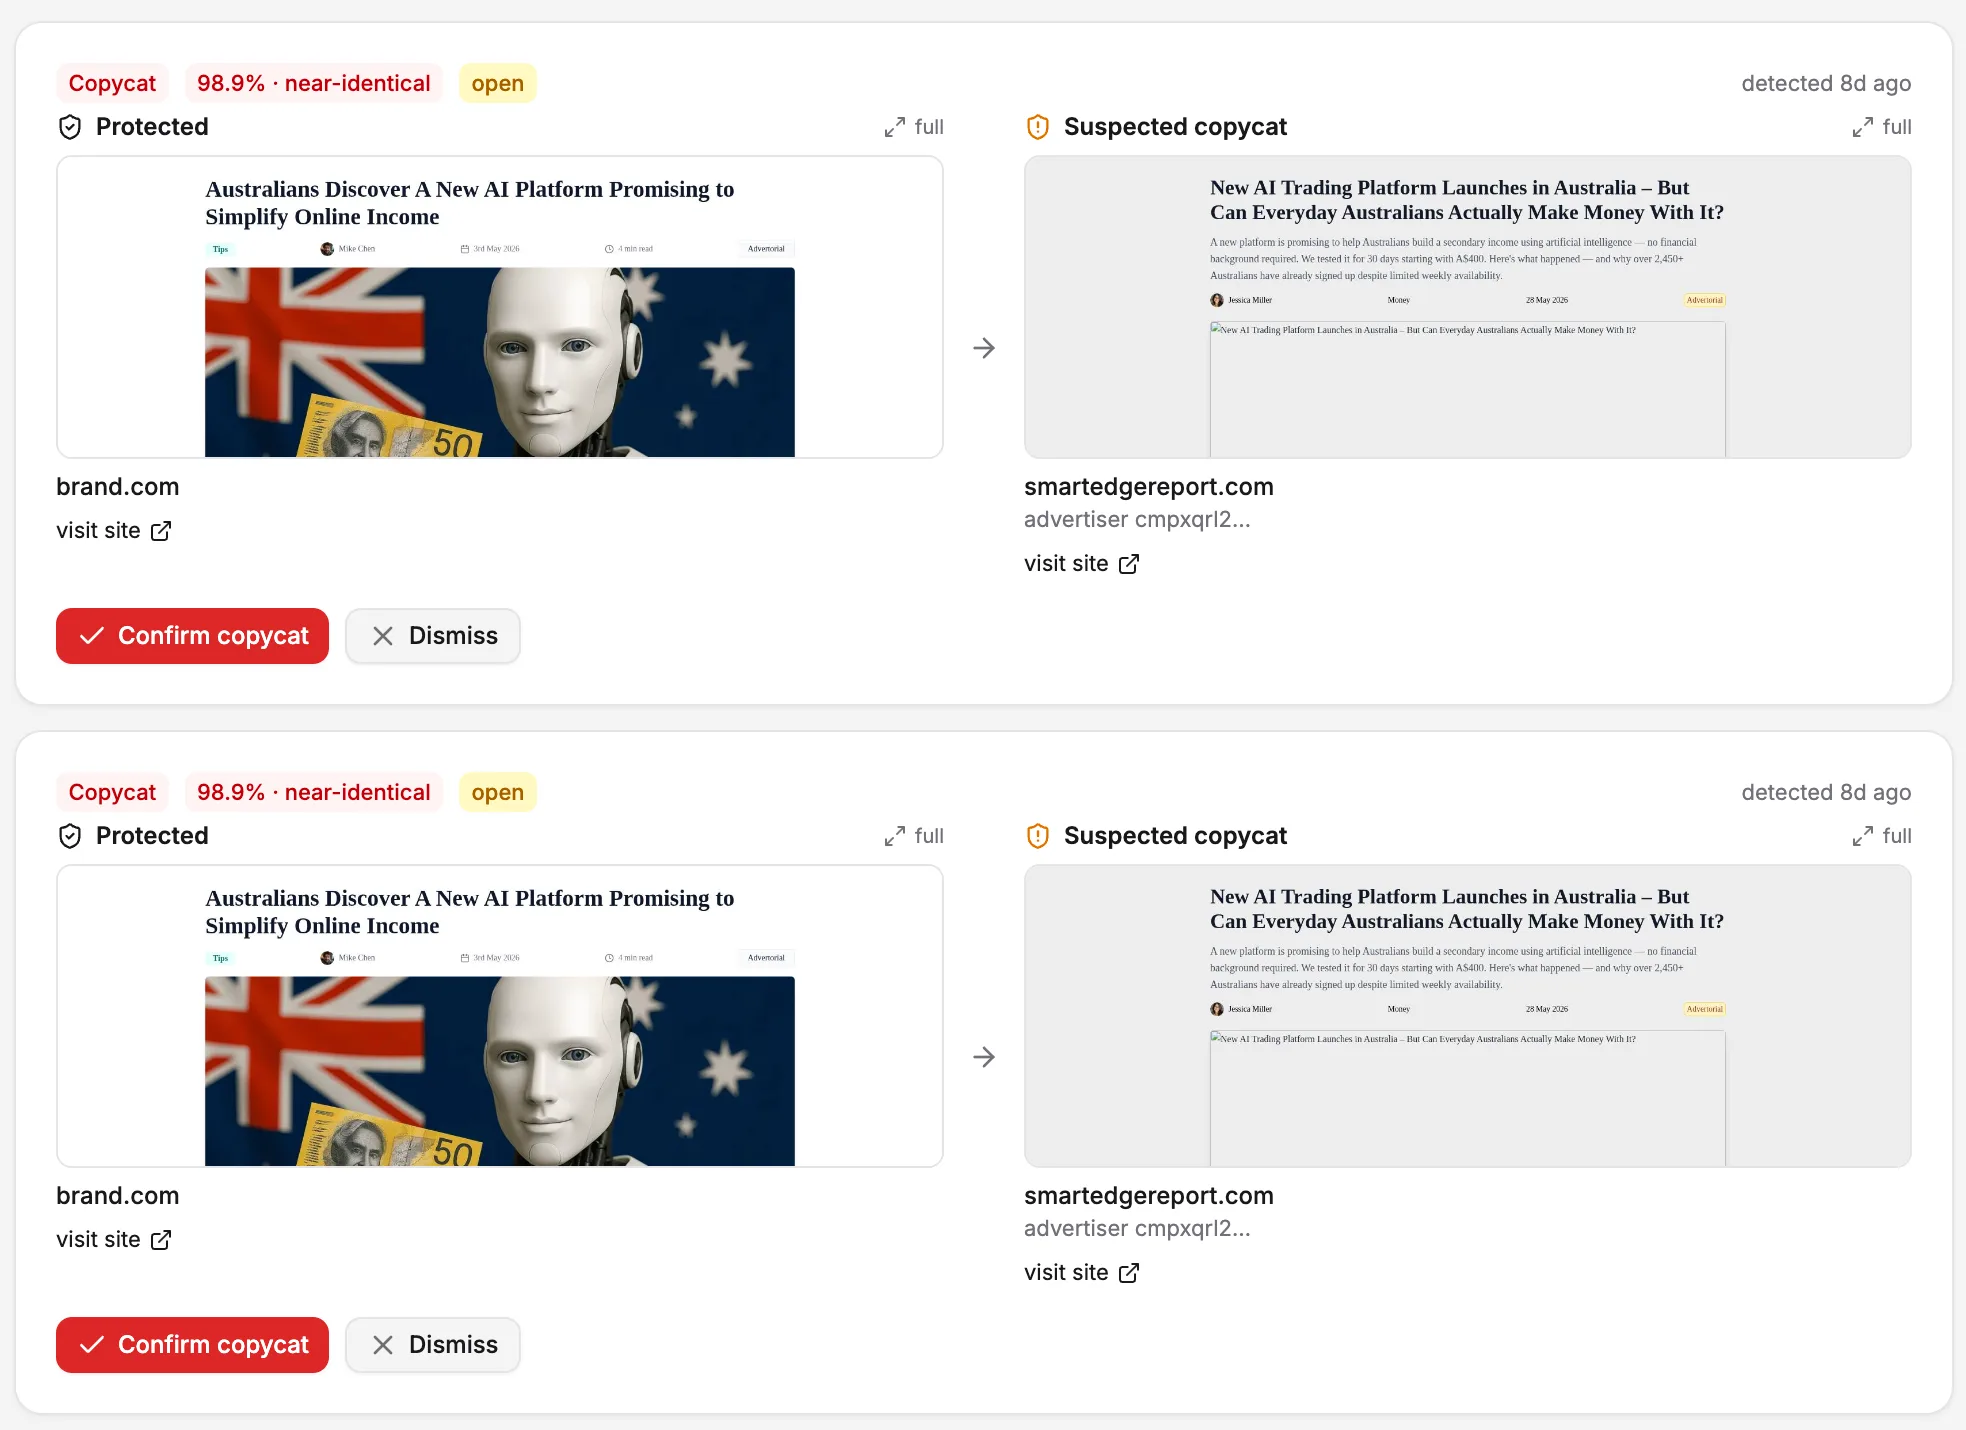
- Svindel- og kopitilbud: falske celebrity-anbefalinger, klonede brandsider, "statslige fordele"-påstande uden substans; se vores fulde gennemgang af kopi-landingssider
- Stødende eller dårlig smag kreativt: blodige thumbnails, datingannoncer på familieindhold, aggressive vægttabspåstande
- Uoplyst sponsoreret indhold: annoncer formateret til at ligne redaktionelt indhold, hvilket støder ind i FTC's oplysningsregler
Et værktøj bygget til at fange malvertising (ondsindet kodeudførelse) vil ikke fange en svindelagtig men teknisk sikker landingsside. Du har brug for overlappende forsvar, ikke ét filter.
Lag 1: netværkssidede kontroller#
Hvert større native netværk, Taboola, Outbrain, MGID, Revcontent, giver udgivere et dashboard med:
- Kategori- og vertikalblokering, så du kan udelukke hele klasser af annoncører (dating, vægttab, "chokerende" underholdning)
- Annoncør- og domænebloklister, så du permanent kan udelukke et brand eller landingsdomæne, når du først har markeret det
- Minimum CPC/CPM-gulve, som filtrerer de billigste bulk efterspørgselslag, hvor den dårligste kreative kvalitet har tendens til at koncentrere sig
- Godkendelsesworkflows for nye annoncører i nogle programmer, men dette er inkonsekvent på tværs af netværk og fanger sjældent alt, før det serveres
Disse kontroller er reaktive som standard: du opdager typisk en dårlig annonce og blokerer den derefter. Sæt en tilbagevendende kalenderpåmindelse til at gennemgå din blokliste i stedet for at vente på, at en læserklage udløser den første gennemgang.
Lag 2: tredjeparts annoncekvalitets- og anti-malvertising værktøjer#
Dedikerede annoncekvalitetsleverandører scanner kreativt og destinations-URL'er i realtid for ondsindet kode, tvungne omdirigeringer og kendte ondsindede aktører og blokerer derefter impressionen, før den vises. De sidder ved siden af dit annoncenetværk snarere end at erstatte det, typisk via et tag omkring dine annonceenheder. De er stærkest mod tekniske angreb (malvertising, clickjacking) og svagere mod svindelagtige men teknisk rene tilbud, da en falsk vægttabspåstand uden ondsindet kode ofte passerer en sikkerhedsscanning rent.
Lag 3: manuel gennemgang af, hvad der rent faktisk er live#
Automatiserede værktøjer overser ting, især annoncesvindel designet specifikt til at undgå dem: cloakede landingssider, der viser en ren version til scannere og bots, og en anden version til rigtige besøgende. Den eneste pålidelige kontrol mod cloaking er, at et menneske periodisk gennemgår dit eget site fra en ren, uautentificeret session og ser på, hvad der rent faktisk vises, ideelt set fra et par forskellige geos og enheder, da servering ofte varierer efter begge.
Dette er kedeligt, hvilket er præcis grunden til, at det springes over, indtil en læserklage tvinger problemet. At indbygge det i en månedlig rutine, selv 15 minutter, fanger problemer, før de udvikler sig til et mønster af klager.
Lag 4: kend din annoncør, før annoncen overhovedet serveres#
En strukturel svaghed ved den reaktive bloklistetilgang er, at du altid er et skridt bagud: den dårlige annonce skal serveres mindst én gang, på dit site, foran dine læsere, før du kan blokere den. En mere proaktiv tilgang er at tjekke, hvem der rent faktisk annoncerer på et netværk, før du tilmelder dig, eller lave stikprøver i en kategori, du er bekymret for.
OpenAdLibrary's annonceintelligensplatform indekserer over 725.000 levende native kreative på tværs af dusinvis af netværk, herunder Taboola, Outbrain, MGID og Revcontent, søgbare efter annoncør, vertikal og netværk. Før du tænder for et nyt widget, eller udvider til en vertikal, du er usikker på, kan du søge efter, hvad der rent faktisk er live i den kategori lige nu, i stedet for at stole på netværkets salgsargument om "premium efterspørgsel." Det hjælper også bagefter: hvis en svindelannonce glider igennem, kan du slå annoncørens andre levende kreative op for at se, om det er en engangsforeteelse eller et mønster, der er værd at blokere permanent.
Hvad du skal gøre, når du finder en svindelannonce#
Dokumentér den, før du fjerner den: tag et skærmbillede af det kreative, noter landingsside-URL'en og netværket, der serverede den, og noter dato og omtrentligt tidspunkt. Derefter:
- Bloker annoncøren og domænet i dit netværksdashboard med det samme
- Rapporter det direkte til netværket – de fleste har en dedikeret misbrugs- eller politikbrudsrapporteringsflow
- Hvis det involverer svindel, efterligning eller et svindeltilbud, overvej også at rapportere det til FTC, hvilket opbygger den offentlige registrering, selvom det ikke får din specifikke forekomst fjernet med det samme
- Tjek, om den samme annoncør eller en tæt variant kører på andre netværk, du bruger; svindeloperatører kører ofte det samme tilbud på tværs af flere native netværk samtidigt
Vores guide til hvordan man rapporterer en svindelannonce dækker dokumentations- og rapporteringsworkflowet trin for trin.
Almindelige fejl, udgivere begår#
Et par mønstre dukker gentagne gange op, når en udgivers annoncekvalitetsopsætning fejler:
- At sætte bloklister op én gang ved lancering og aldrig genbesøge dem. Nye annoncører og tilbud kommer konstant ind i et netværks efterspørgselspulje; en blokliste fra et år siden misser alt, der er kommet til siden.
- At stole helt på netværkets egen godkendelsesproces. Netværk gennemgår nye annoncører ved onboarding, men løbende kreativt, der serveres mod en allerede godkendt annoncørkonto, får langt mindre granskning, hvilket er præcis, hvor afdriften sker.
- Kun at gennemgå fra én geo og én enhed. Serveringsbeslutninger varierer ofte efter placering og enhedstype; et desktop-tjek fra dit eget kontornetværk kan se helt anderledes ud end, hvad en mobil besøgende i et andet land rent faktisk ser.
- At behandle en enkelt annoncekvalitetsleverandør som tilstrækkelig. Sikkerhedsfokuserede leverandører fanger ondsindet kode godt og svindelannoncer dårligt; du har brug for både et teknisk filter og et menneskeligt øje på det faktiske kreative.
- Ikke at dokumentere hændelser. Uden en registrering af, hvad du har blokeret og hvorfor, kan du ikke spotte et mønster (den samme annoncør, der roterer gennem lidt forskellige domæner, for eksempel), og du kan nemt briefe et nyt teammedlem om, hvad de skal holde øje med.
Opsætning af en tilbagevendende gennemgangsrutine#
De udgivere med færrest klager kører typisk noget tæt på denne kadence, justeret efter deres størrelse og tilgængelige tid:
- Ugentlig: en hurtig scanning af eventuelle læserrapporterede problemer (kommentarer, sociale omtaler, supportmails) og øjeblikkelig bloklistning af alt bekræftet
- Månedlig: en manuel gennemgang af dit eget site fra en ren session, tjek et par forskellige sider, geos hvis du kan simulere dem, og enheder, specifikt kig på, hvad der vises i dine annonceenheder
- Kvartalsvis: en fuld gennemgang af din blokliste og kategoriindstillinger i forhold til din nuværende trafikmix og eventuelle nye vertikaler, dit indhold har udvidet sig til
- Løbende: en fast vane med at tage skærmbilleder og logge alt, du blokerer, så mønstre bliver synlige over tid i stedet for at forblive anekdotiske
Dette behøver ikke at være omfattende. Et delt regneark med dato, annoncør, netværk og årsag er nok til at forvandle "vi synes, dette sker meget" til et faktisk mønster, du kan handle på.
Den realistiske standard#
Ingen kombination af kontroller får dig til nul dårlige annoncer; efterspørgselspuljen i performance-marketing-tungt native inventory inkluderer altid nogle annoncører, der presser grænsen. Det realistiske mål er at minimere hyppighed og alvor: fange de værste lovovertrædere hurtigt, gennemgå proaktivt snarere end kun reaktivt, og behandle din blokliste som et levende dokument snarere end en engangsopsætningsopgave. Udgivere, der behandler annoncekvalitet som en løbende operationel opgave, ikke en indstillingskontakt, de konfigurerer én gang, ser markant færre læserklager over tid.